


 Soluţie
 Centru de asistență
 Despre noi
 a lua legatura
Recenzie Microsoft Intune MDM: Gestionează și securizează ușor dispozitivele
 Samuel Spenser publicat pe septembrie 09, 2026Deblocați iOSLectură de 3 minute
Gestionarea și securizarea unui număr mare de dispozitive este dificilă, mai ales când angajații lucrează de la distanță sau își folosesc dispozitivele personale în scop de serviciu. Din fericire, Microsoft Intune MDM oferă administratorilor o gestionare centralizată a dispozitivelor. Această recenzie acoperă funcțiile, înscrierea, administrarea, prețurile și soluțiile pentru problemele frecvente din Microsoft Intune, ajutându‑vă să decideți dacă este potrivit pentru afacerea dvs.
În acest articol:
- Partea 1: Ce trebuie să știi despre Intune MDM
- Partea 2: Cum să activezi Intune MDM
- Partea 3: Cum să gestionezi dispozitivele cu Intune MDM
- Partea 4: Intune MDM vs. MAM
- Partea 5: Prețuri și licențiere Intune MDM
- Partea 6: Depanarea problemelor uzuale Intune MDM
- Bonus: Cum să eliminați un profil MDM de pe un iPhone
Partea 1: Ce trebuie să știi despre Intune MDM
Ce este Intune MDM?
Microsoft Intune este un serviciu de management al endpoint-urilor pentru securizarea și gestionarea dispozitivelor și aplicațiilor. Ca soluție Microsoft Intune MDM, poate înscrie, modifica, securiza și actualiza dispozitive, precum și distribui și proteja aplicații. Cel mai important, permite administratorului să controleze cine și ce poate accesa resursele organizaționale.
De ce să folosești Intune MDM?
Organizațiile folosesc Intune pentru a automatiza administrarea dispozitivelor și pentru a consolida securitatea atât a dispozitivelor deținute de companie, cât și a dispozitivelor personale. În loc să configureze fiecare dispozitiv manual, administratorii pot crea politici o singură dată și le pot aplica unor grupuri de utilizatori sau dispozitive. Toate acestea au loc în centrul de administrare Microsoft Intune, bazat pe web.
Partea 2: Cum să activezi Intune MDM
Pentru a activa MDM Intune, administratorii trebuie să configureze Intune și să îl conecteze la Microsoft Entra ID. Această configurare înscrie dispozitivele, aplică automat politicile de securitate și le permite utilizatorilor să acceseze resursele companiei.
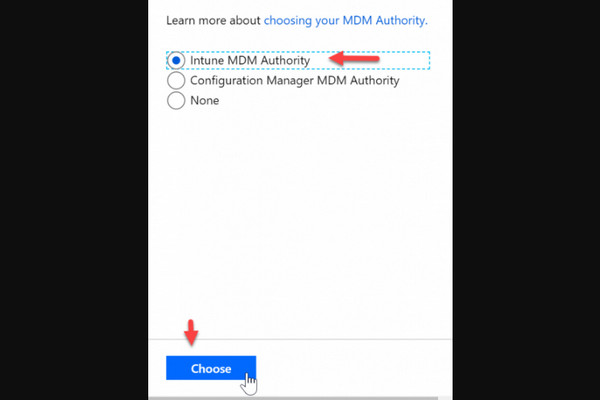
Conectați‑vă la centrul de administrare Microsoft Intune, accesați Administrarea chiriașului (Tenant administration) > Autoritate MDM (MDM Authority), setați autoritatea MDM la Microsoft Intune, și confirmați.
Mergi la Device enrollment, faceți clic Apple enrollment, și selectați Apple MDM Push certificate. Conectați‑vă la Apple Push Certificates Portal cu ID‑ul dvs. Apple, apoi încărcați fișierul CSR. Apoi, faceți clic pe Create your MDM push certificate.
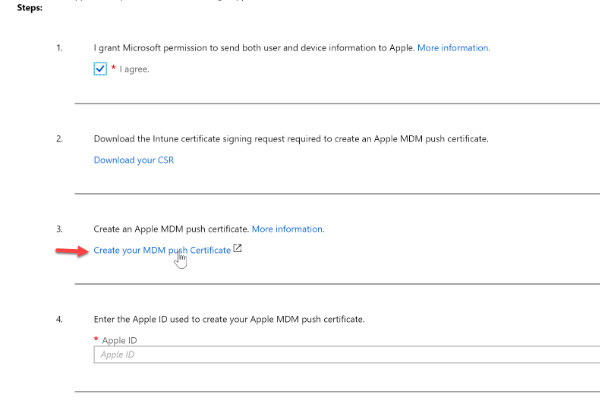
Autentifică-te cu datele tale Apple ID și fă clic pe Create a Certificate. Încarcă fișierul CSR descărcat, confirmă trimiterea și descarcă certificatul.
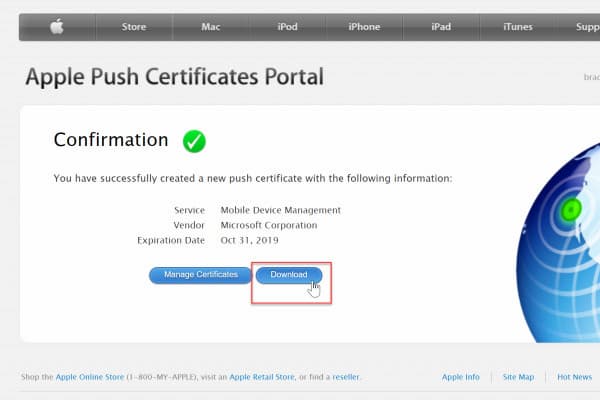
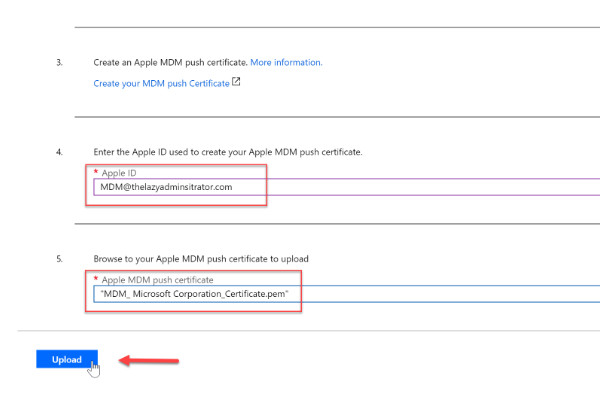
Întoarce-te la portalul Intune, introdu datele de autentificare Apple ID și încarcă certificatul descărcat. După încărcare, vizualizează detaliile referitoare la certificat, inclusiv data de expirare.
Partea 3: Cum să gestionezi dispozitivele cu Intune MDM
1. Cum să înscrii dispozitivele în Intune MDM
Pentru a înscrie dispozitivele, utilizatorii trebuie să-și adauge contul de serviciu pe dispozitivele personale sau să conecteze dispozitivele deținute de companie. Vezi mai jos tutorialul Intune MDM pentru înscrierea dispozitivelor:
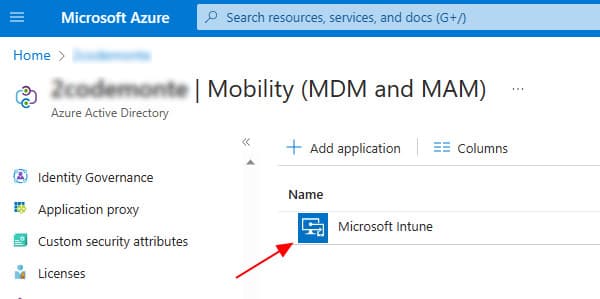
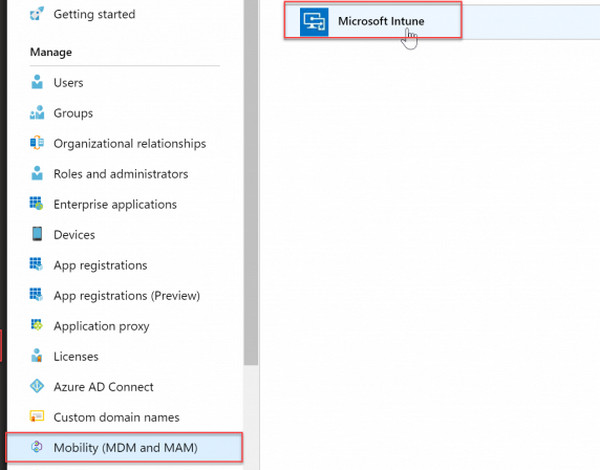
În centrul de administrare Microsoft Entra, accesați Mobility (MDM and MAM) și selectați Microsoft Intune.
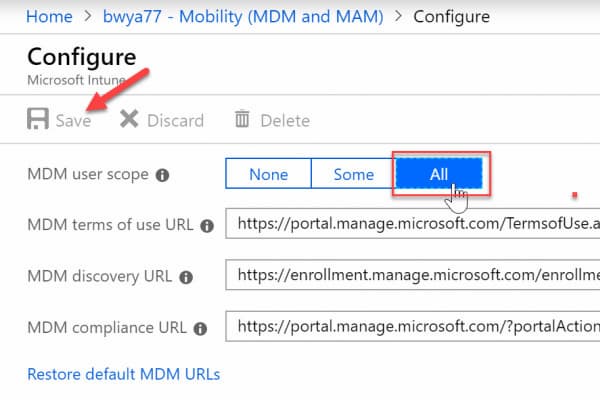
Modifică MDM user scope și specifică ce dispozitive ar trebui gestionate de Intune. Alege Some pentru a selecta Grupurile care își pot înscrie dispozitivele sau Toate pentru a permite tuturor utilizatorilor.
2. Intune MDM pentru iOS
Organizațiile pot înscrie dispozitive iOS într‑un centru de administrare cloud centralizat. Procesul este ușor pentru utilizatori și necesită doar aplicația Intune Company Portal.
Descarca Intune Company Portal și conectați‑vă la contul dvs. Apoi, aplicația va verifica cerințele de înscriere și va începe configurarea înscrierii iOS.
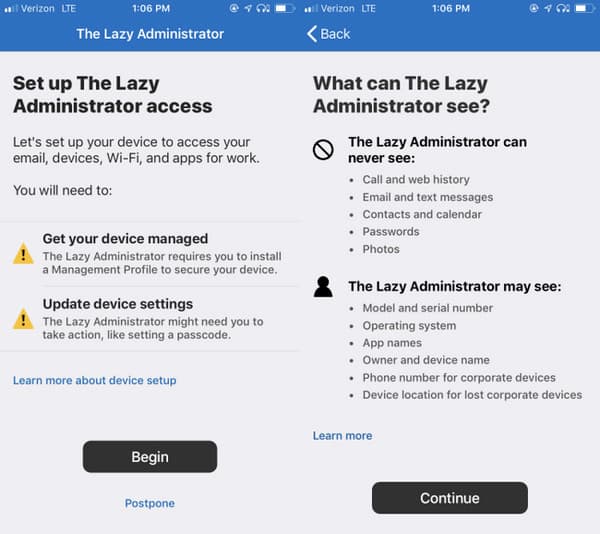
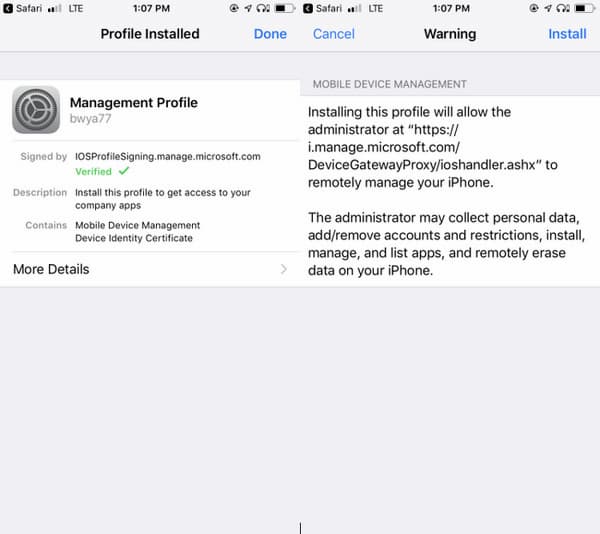
Aplicația va afișa apoi ce poate și ce nu poate vedea organizația dvs. pe dispozitiv după înscriere. Urmați instrucțiunile pentru a înscrie dispozitivul. În continuare, va instala Profilul MDM iOS pe dispozitiv.
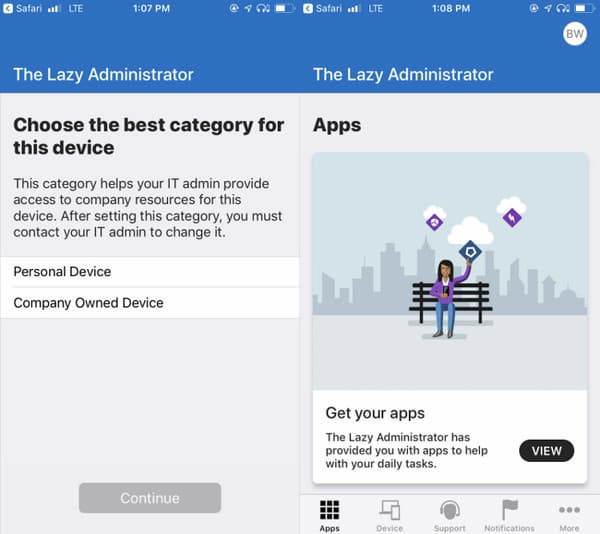
Alege o categorie: Personal Device sau Company Owned Device. Imediat după aceea, aplicația afișează aplicațiile de lucru la care aveți acum acces.
3. Setări MDM Intune
Microsoft Intune poate crea profiluri de configurare care aplică setări pentru a gestiona dispozitivele. Administratorii pot crea politici și le pot distribui utilizatorilor sau grupurilor selectate.
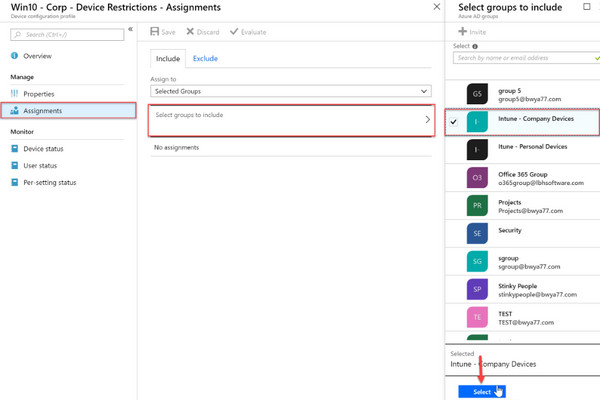
Îndreptați-vă spre Configurare dispozitiv, Selectați Profiluri, și faceți clic + Creați profil. Introduceți informațiile necesare și configurați setările pentru politica dvs. specifică.
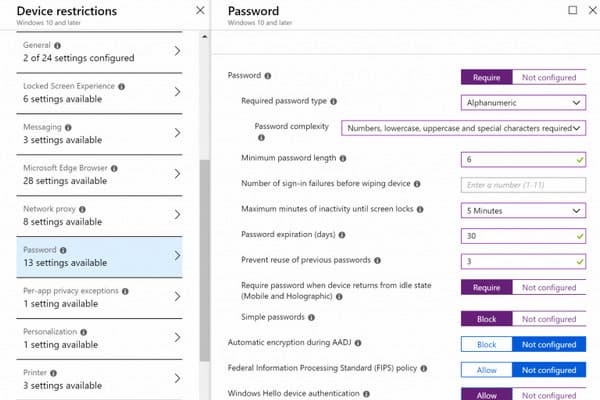
După ce ați configurat toate setările, faceți clic pe Crea. Navigheaza catre Atribuiri pentru a atribui politica și, de acolo, selectați un grup căruia să i se aplice politica.
Partea 4: Intune MDM vs. MAM
Când comparați Intune MDM vs MAM, ambele pot proteja datele companiei, dar funcționează diferit. Pe scurt, MDM sau Mobile Device Management controlează dispozitivul fizic și setările sale de sistem. Pe de altă parte, MAM sau Mobile Application Management se concentrează pe securizarea datelor companiei în anumite aplicații de lucru.
| Caracteristici | Mobile Device Management (MDM) | Mobile Application Management (MAM) |
| Domeniu de control | Gestionează întregul sistem de operare. | Gestionează doar aplicațiile de lucru aprobate. |
| Confidențialitate și protecția datelor | Administratorii pot vedea locația dispozitivului, pot impune coduri de acces și pot vedea aplicațiile instalate. | Administratorii văd doar datele aplicațiilor de lucru; datele aplicațiilor personale rămân private. |
| Ștergere la distanță | Resetare completă la setările din fabrică | Ștergere selectivă |
| Cele mai bune cazuri de utilizare | Dispozitive emise de companie. | Telefoane personale deținute de angajați. |
Partea 5: Prețuri și licențiere Intune MDM
Când evaluați prețurile pentru Microsoft MDM Intune, Microsoft oferă planuri independente și abonamente incluse în pachetele MS 365 și Enterprise Mobility + Security (EMS).
| Planuri independente | Intune Plan 1 | $8,00, plătit anual |
| Intune Plan 2 (Add-on) | $4,00, plătit anual | |
| Intune Suite | $10,00, plătit anual | |
| Planuri Microsoft 365 & EMS | Microsoft 365 E3 | $39,00 utilizator/lună, plătit anual |
| Microsoft 365 E5 | $60,00 utilizator/lună, plătit anual | |
| Microsoft 365 E7 | $99,00 utilizator/lună, plătit anual | |
| Enterprise Mobility + Security E3 | $12,00 utilizator/lună, plătit anual | |
| Enterprise Mobility + Security E5 | $18,00 utilizator/lună, plătit anual |
Notă:
Intune Plan 2 este disponibil ca supliment la Intune Plan 1. Planurile Microsoft 365 și EMS includ capabilități Intune, cu funcțiile exacte în funcție de abonament.
Partea 6: Depanarea problemelor uzuale Intune MDM
1. Dispozitive care nu apar în Centrul de administrare Intune
Dacă dispozitivele nu apar în centrul de administrare, acest lucru ar putea fi cauzat de o înscriere MDM eșuată. În Microsoft Entra ID, dacă MDM este setat la None, dispozitivele se vor alătura Entra ID, dar nu vor preda gestionarea către Intune.
Pentru remediere: Mergi la Microsoft Entra ID, faceți clic Mobility (MDM and MAM), și selectați Microsoft Intune. Activați domeniul de aplicare pentru utilizatori MDM și confirmați că Intune MDM Authority este configurat activ în tenantul dvs.
2. Eșecul înrolării dispozitivelor iOS
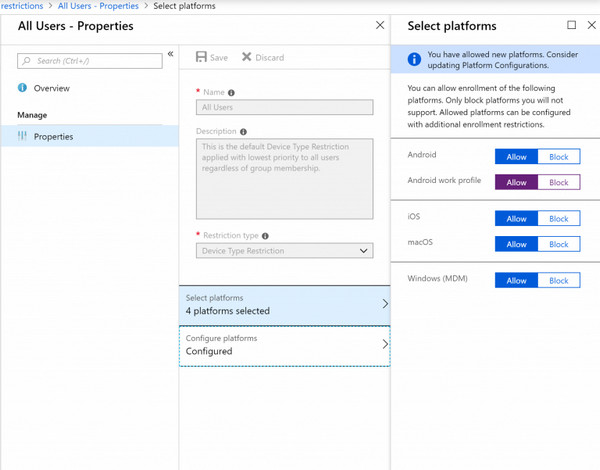
Dacă dispozitivele iOS nu se înscriu în centrul de administrare, cauza este reprezentată de restricțiile de înscriere pentru platformă. Dacă în chiriaș dispozitivele iOS sunt blocate implicit, descărcarea profilului eșuează cu eroarea Profil nevalid (Invalid Profile).
Pentru remediereNavigați la Dispozitive, faceți clic Înrolați dispozitive, și faceți clic Restricții de înrolare. Sub Restricții de tip dispozitiv, Selectați Toți utilizatorii, Selectați Proprietăți, și faceți clic Editați | ×. Asigurați-vă că iOS este setat la Permite.
3. URL server MDM negăsit
Eroarea URL server MDM negăsit (MDM server URL Not Found) poate apărea atunci când un dispozitiv încearcă să se înscrie în Microsoft Intune, dar nu se poate conecta la serviciul MDM al organizației.
Pentru a remedia: Pentru dispozitivele Apple, verificați dacă certificatul Apple MDM Push configurat în Intune este încă valid. Dacă certificatul a expirat, reînnoiți‑l sau înlocuiți‑l. Asigurați‑vă că dispozitivul poate accesa punctele finale Intune și Apple și verificați dacă un firewall sau un proxy blochează conexiunea.
În Microsoft Entra ID > Mobilitate (MDM și MAM) > Microsoft Intune, verificați MDM user scope și asigurați‑vă că utilizatorul afectat este inclus.
Bonus: Cum să eliminați un profil MDM de pe un iPhone
Dacă trebuie să eliminați un profil MDM existent de pe iPhone‑ul dvs., imyPass iPassGo este un instrument puternic de deblocare și de gestionare a parolelor. Poate elimina MDM din Microsoft Intune, Google Workspace, Jamf și alte sisteme de management. După ce eliminați profilul MDM, veți putea recăpăta accesul la funcțiile dispozitivului fără credențialele administratorului.
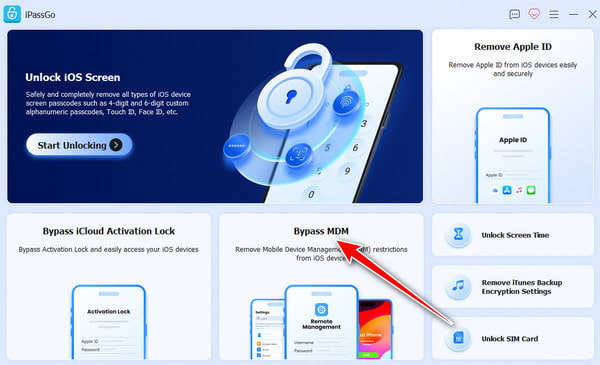
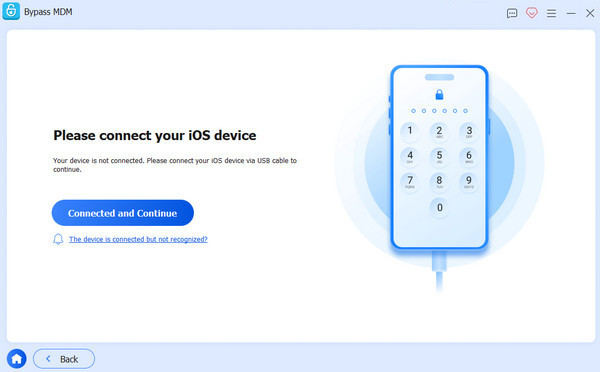
Descărcați imyPass iPassGo, instalați‑l și lansați‑l pe computer după configurare.
Alege Ocoliți MDM apoi conectați iPhone-ul la computer prin cablu USB.
După stabilirea conexiunii, faceți clic start pentru a începe eliminarea Intune MDM.
După ce profilul MDM a fost eliminat cu succes, dispozitivul se va reporni automat.
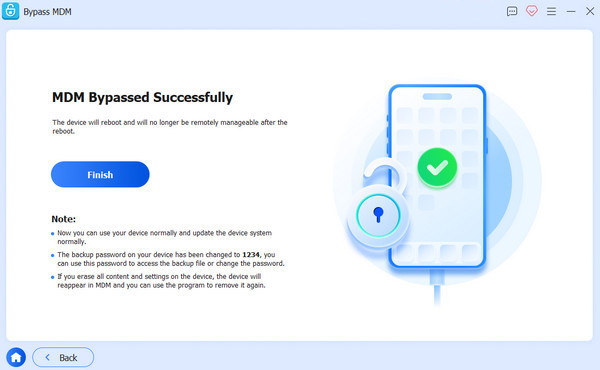
Notă:
De asemenea, puteți utiliza acest software pentru a eliminați Jamf MDM profil. Dar țineți cont de faptul că trebuie să îl folosiți numai pe dispozitivele pe care le dețineți sau pentru care sunteți autorizat să le administrați. Eliminarea unui profil MDM fără consimțământul organizației poate încălca politicile angajatorului sau legislația locală.
Concluzie
Dacă evaluați Microsoft 365 Intune și suportul MDM, MS Intune este o opțiune capabilă. Oferă securitate și gestionare unificate ale dispozitivelor într‑o singură consolă, îmbunătățind productivitatea cu un efort administrativ mai redus. Între timp, dacă aveți un dispozitiv iOS care este încă înscris într‑un profil MDM, imyPass iPassGo vă poate ajuta să îl eliminați. Acest instrument poate ocoli restricțiile MDM chiar dacă nu aveți acreditările administratorului.
Samuel este specializat în securitatea parolelor și confidențialitatea digitală. A lucrat ca specialist în securitate cibernetică pentru întreprinderi mici, ajutându-le să își protejeze activele digitale. Cu certificări în Cybersecurity și Ethical Hacking, el transformă subiectele complexe de securitate în sfaturi ușor de urmat. De asemenea, îi place să împărtășească recomandări despre parole pentru a-i ajuta pe utilizatori să își protejeze conturile cu mai multă încredere.
Soluții fierbinți
-
Deblocați iOS
-
Sfaturi iOS
-
Deblocați Android
-
Sfaturi privind parola


