


 Решение
 Центр поддержки
 О нас
 Контакт
Обзор Microsoft Intune MDM: простое управление и защита устройств
 Сэмюэл Спенсер Опубликован в 09 сентября 2026Разблокировать iOS3-минутное чтение
Управлять и защищать большое количество устройств сложно, особенно когда сотрудники работают удалённо или используют для работы свои личные устройства. К счастью, Microsoft Intune MDM предоставляет администраторам централизованное управление устройствами. В этом обзоре рассматриваются функции Microsoft Intune, процесс регистрации устройств, их управление, цены и способы устранения распространённых проблем, что поможет вам понять, подходит ли это решение для вашего бизнеса.
В этой статье:
- Часть 1. Что нужно знать об Intune MDM
- Часть 2. Как включить Intune MDM
- Часть 3. Как управлять устройствами с помощью Intune MDM
- Часть 4. Intune MDM и MAM: сравнение
- Часть 5. Цены и лицензирование Intune MDM
- Часть 6. Устранение распространённых проблем Intune MDM
- Бонус: как удалить профиль MDM с iPhone
Часть 1. Что нужно знать об Intune MDM
Что такое Intune MDM?
Microsoft Intune — это служба управления конечными точками для защиты и администрирования устройств и приложений. В качестве решения Microsoft Intune MDM она позволяет регистрировать, изменять, защищать и обновлять устройства, а также развёртывать и защищать приложения. Что особенно важно, она даёт администратору возможность контролировать, кто и какие ресурсы организации может использовать.
Зачем использовать Intune MDM?
Организации используют Intune для автоматизации администрирования устройств и усиления безопасности как корпоративных, так и личных устройств. Вместо того чтобы настраивать каждое устройство вручную, администраторы один раз создают политики и применяют их к группам пользователей или устройств. Всё это выполняется в веб‑консоли администратора Microsoft Intune.
Часть 2. Как включить Intune MDM
Чтобы включить MDM Intune, администраторам нужно настроить Intune и связать его с Microsoft Entra ID. Эта конфигурация регистрирует устройства, автоматически применяет политики безопасности и позволяет пользователям получать доступ к корпоративным ресурсам.
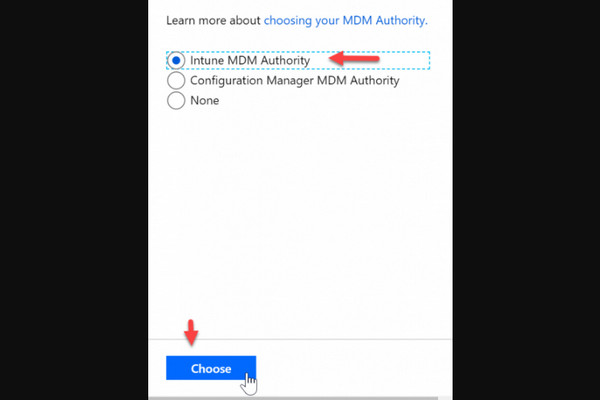
Войдите в центр администрирования Microsoft Intune, перейдите в Tenant administration > MDM Authority, установите значение Майкрософт Интун, в качестве органа управления MDM и подтвердите.
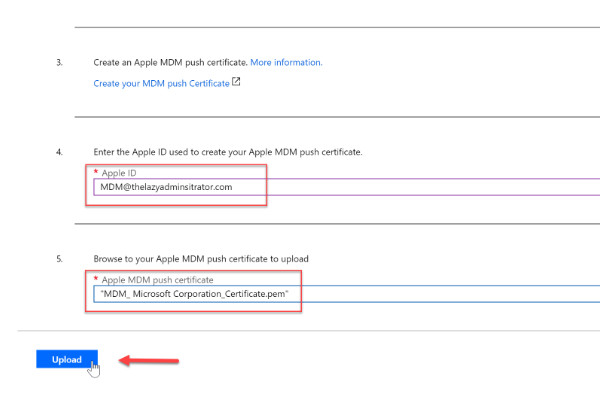
Перейти к Регистрация устройств (Device enrollment), нажмите Регистрация устройств Apple (Apple enrollment)и выберите Сертификат push-уведомлений Apple MDM (Apple MDM Push certificate). Войдите на портал Apple Push Certificates Portal с помощью своего Apple ID и загрузите файл CSR. Затем нажмите Create your MDM push certificate.
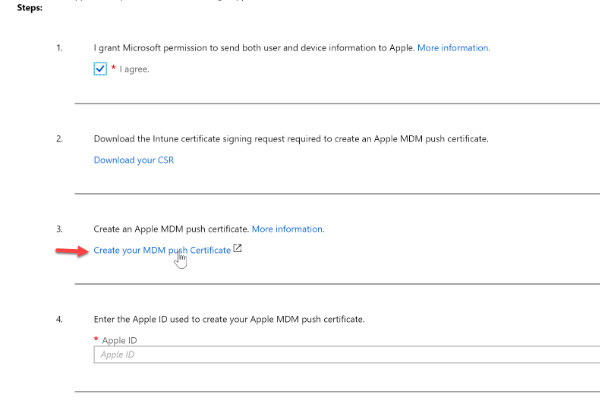
Войдите, используя учётные данные Apple ID, и нажмите Create a Certificate. Загрузите скачанный файл CSR, подтвердите отправку и скачайте сертификат.
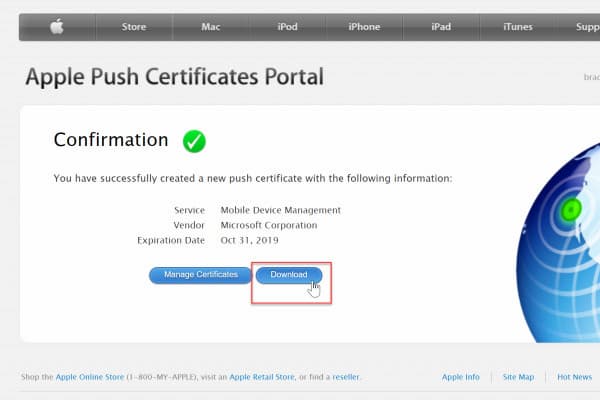
Вернитесь на портал Intune, введите учётные данные Apple ID и загрузите скачанный сертификат. После загрузки просмотрите сведения о сертификате, включая дату окончания срока действия.
Часть 3. Как управлять устройствами с помощью Intune MDM
1. Как зарегистрировать устройства в Intune MDM
Чтобы зарегистрировать устройства, пользователям необходимо добавить рабочую учётную запись на личные устройства или присоединить корпоративные устройства к организации. См. руководство по Intune MDM ниже, чтобы зарегистрировать устройства:
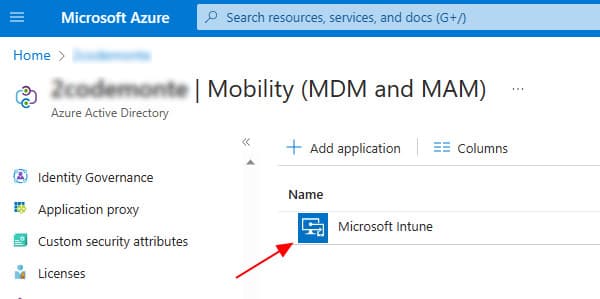
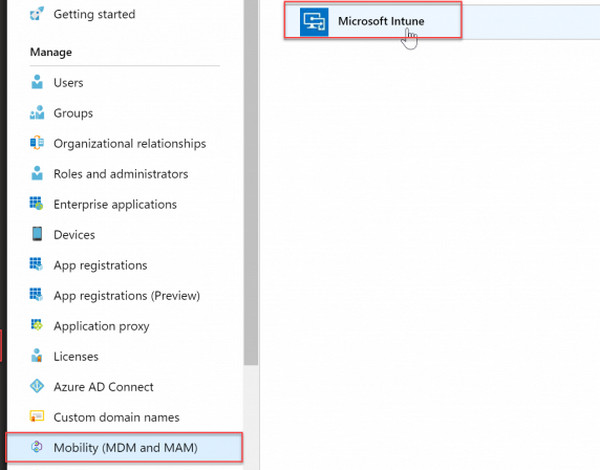
В центре администрирования Microsoft Entra перейдите в Мобильность (MDM и MAM) и выберите Майкрософт Интун.
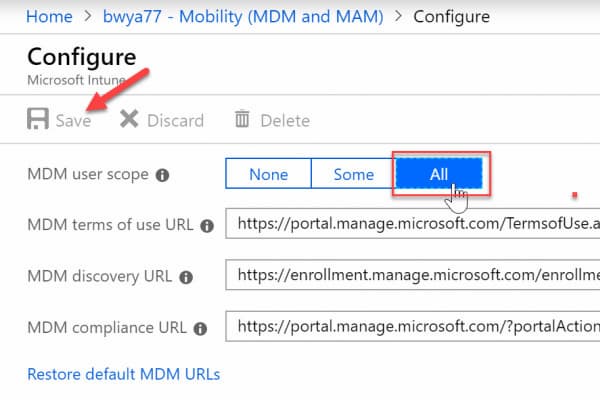
Измените параметр Область пользователей MDM (MDM user scope) и укажите, какие устройства должны управляться Intune. Выберите собирают пользовательские данные. Установка непроверенных приложений повышает риск слежки, навязчивой рекламы или злоупотребления информацией. чтобы выбрать группы, которые могут регистрировать свои устройства, или Все чтобы разрешить регистрацию всем пользователям.
2. Intune MDM для iOS
Организации могут регистрировать устройства iOS в централизованном облачном центре администрирования. Процесс прост для конечных пользователей и требует только установки приложения Intune Company Portal.
Скачать Intune Company Portal и войдите в свою учётную запись. Затем приложение проверит требования к регистрации и запустит настройку регистрации iOS.
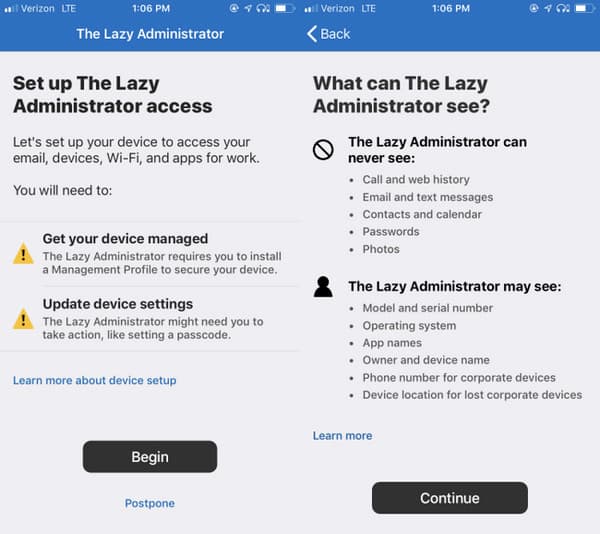
Затем приложение показывает, что ваша организация может и не может видеть на устройстве после регистрации. Следуйте инструкциям для регистрации устройства. Далее будет установлен профиль управления iOS (iOS MDM Profile). Выберите категорию:.
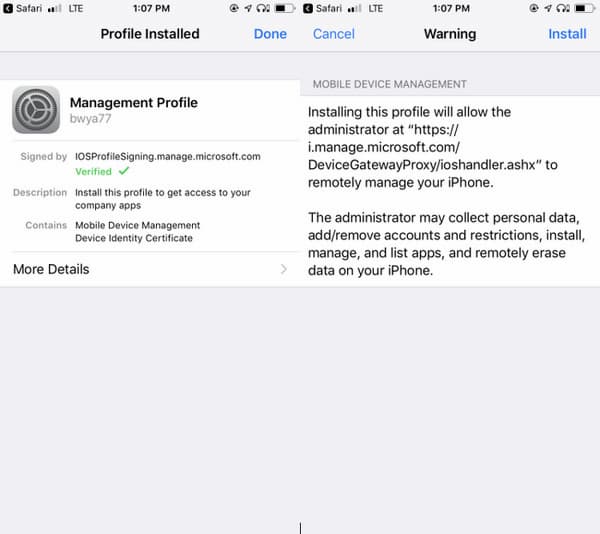
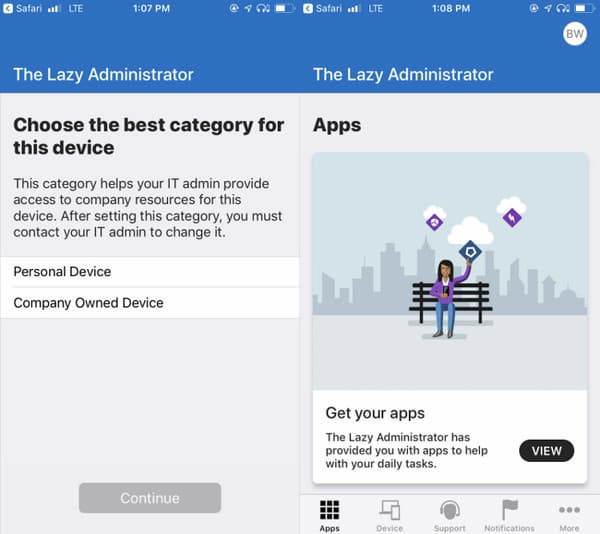
Личное устройство (Personal Device) Корпоративное устройство (Company Owned Device) или же . Сразу после этого приложение покажет доступные вам приложения, к которым вы сможете получить доступ.. Сразу после этого приложение покажет рабочие приложения, к которым вы теперь получили доступ.
3. Настройки Intune MDM
Microsoft Intune может создавать конфигурационные профили, которые применяют настройки для управления устройствами. Администраторы могут создавать политики и развертывать их для выбранных пользователей или групп.
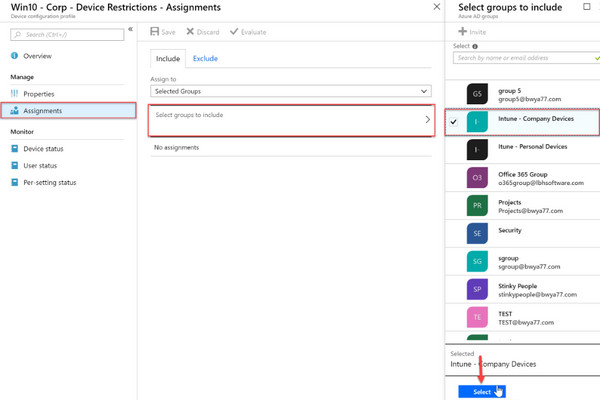
Направляйтесь к Конфигурация устройства, Выбрать Профилии нажмите + Создать профиль. Введите необходимую информацию и настройте параметры для вашей конкретной политики.
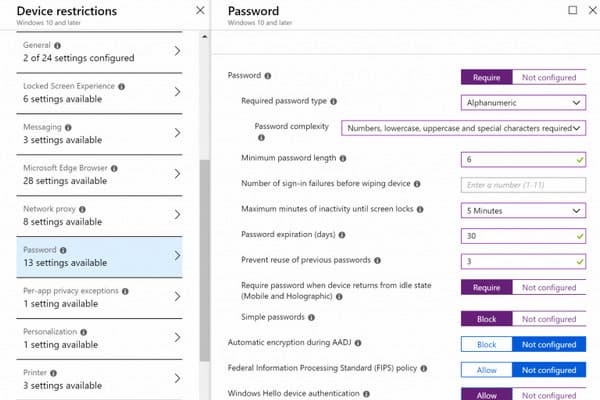
После настройки всех параметров нажмите Создавать. Перейдите к Назначения чтобы назначить политику, и там выберите группу, к которой будет применена политика.
Часть 4. Intune MDM и MAM: сравнение
При сравнении Intune MDM и MAM, обе технологии могут защищать корпоративные данные, но работают по-разному. Кратко: MDM (Mobile Device Management, управление мобильными устройствами) контролирует физическое устройство и системные настройки. MAM (Mobile Application Management, управление мобильными приложениями), напротив, фокусируется на защите корпоративных данных внутри конкретных рабочих приложений.
| Функции | Управление мобильными устройствами (MDM) | Управление мобильными приложениями (Mobile Application Management, MAM) |
| Область контроля | Управляет всей операционной системой. | Управляет только одобренными рабочими приложениями. |
| Конфиденциальность и защита данных | Администраторы могут видеть местоположение устройства, принудительно задавать пароли и просматривать установленные приложения. | Администраторы видят только данные рабочих приложений; данные личных приложений остаются приватными. |
| Удалённое стирание | Полный сброс к заводским настройкам | Выборочное стирание |
| Наиболее подходящие сценарии использования | Устройства, выданные компанией. | Личные телефоны сотрудников (BYOD). |
Часть 5. Цены и лицензирование Intune MDM
При оценке стоимости Microsoft Intune MDM Microsoft предлагает отдельные тарифные планы и подписки, входящие в состав MS 365 и Enterprise Mobility + Security (EMS).
| Отдельные тарифные планы | Intune Plan 1 | $8,00, оплачивается ежегодно |
| Intune Plan 2 (дополнение) | $4,00, оплачивается ежегодно | |
| Intune Suite | $10,00, оплачивается ежегодно | |
| Тарифы Microsoft 365 и EMS | Microsoft 365 E3 | $39.00 за пользователя в месяц при годовой оплате |
| Microsoft 365 E5 | $60.00 за пользователя в месяц при годовой оплате | |
| Microsoft 365 E7 | $99.00 за пользователя в месяц при годовой оплате | |
| Enterprise Mobility + Security E3 | $12,00 за пользователя в месяц, оплачивается ежегодно | |
| Enterprise Mobility + Security E5 | $18,00 за пользователя в месяц, оплачивается ежегодно |
Примечание:
План Intune Plan 2 доступен в качестве дополнения к Intune Plan 1. Тарифы Microsoft 365 и EMS включают возможности Intune; конкретный набор функций зависит от типа подписки.
Часть 6. Устранение распространённых проблем Intune MDM
1. Устройства не отображаются в центре администрирования Intune
Если устройства не отображаются в центре администрирования, это может быть связано с неудачной регистрацией в MDM. В Microsoft Entra ID, если MDM установлен в значение None (Нет), устройства присоединяются к Entra ID, но управление ими не передаётся Intune.
Как исправить: Идти к Microsoft Entra ID, нажмите Мобильность (MDM и MAM)и выберите Майкрософт Интун. Включите область действия пользователей MDM (MDM user scope) и убедитесь, что Intune MDM Authority активно настроен в вашем клиенте.
2. Не удаётся зарегистрировать устройства iOS
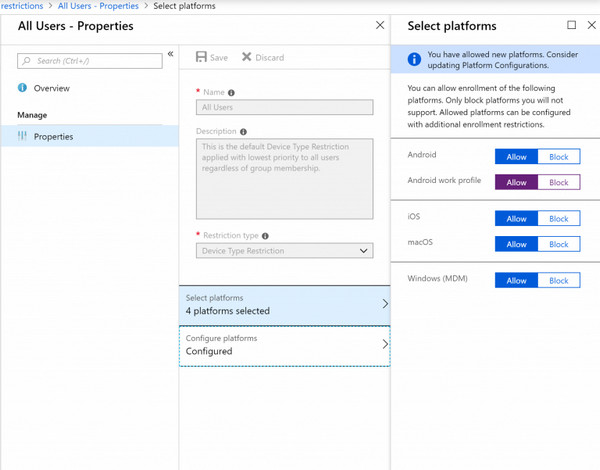
Если устройства iOS не регистрируются в центре администрирования, это связано с ограничениями регистрации по платформам. Если в арендаторе по умолчанию заблокированы устройства iOS, загрузка профиля завершается ошибкой Invalid Profile («Недопустимый профиль»).
Как исправить: Перейдите в Устройства, нажмите Регистрация устройстви нажмите Ограничения регистрации. Под Ограничения по типу устройства, Выбрать Все пользователи, Выбрать Характеристикии нажмите Редактировать. Убедитесь, что для iOS установлено значение Позволять.
3. Не найден URL-адрес сервера MDM
Ошибка «MDM server URL Not Found» («URL сервера MDM не найден») может возникнуть, когда устройство пытается зарегистрироваться в Microsoft Intune, но не может подключиться к MDM‑службе организации.
Как исправить: Для устройств Apple проверьте, действителен ли сертификат Apple MDM Push, настроенный в Intune. Если срок действия сертификата истёк, продлите или замените его. Убедитесь, что устройство имеет доступ к конечным точкам Intune и Apple, и проверьте, не блокирует ли соединение брандмауэр или прокси‑сервер.
В Microsoft Entra ID > Mobility (MDM and MAM) > Microsoft Intune, проверьте Область пользователей MDM (MDM user scope) и убедитесь, что затронутый пользователь включён в неё.
Бонус: как удалить профиль MDM с iPhone
Если вам нужно удалить существующий профиль MDM с iPhone, iPassGo — это мощный инструмент для разблокировки и управления паролями. Он может удалять MDM из Microsoft Intune, Google Workspace, Jamf и других систем управления. После удаления профиля MDM вы сможете вновь получить доступ ко всем функциям устройства без учётных данных администратора.
Скачайте imyPass iPassGo, установите и запустите его на компьютере после завершения установки.
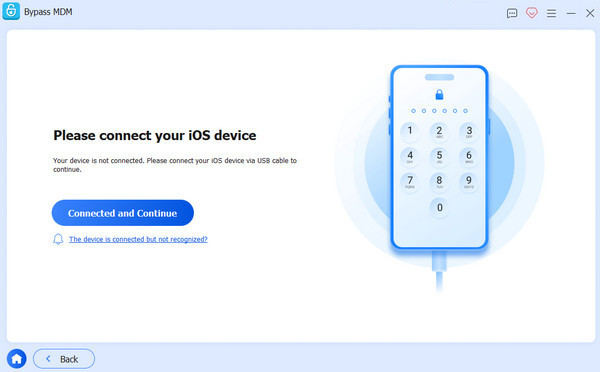
Выбрать Обход MDM инструмент, затем подключите iPhone к компьютеру с помощью кабеля USB.
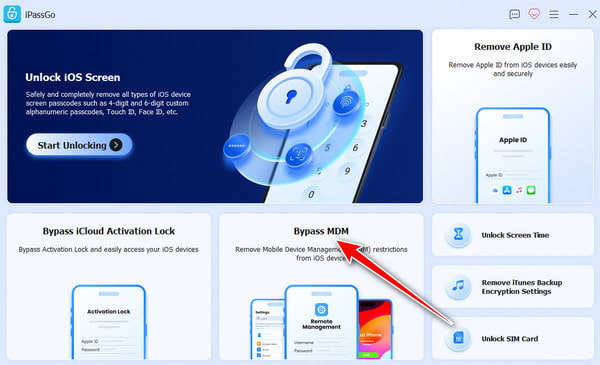
После установления подключения нажмите Начинать чтобы начать удаление Intune MDM.
После успешного удаления профиля MDM ваше устройство автоматически перезагрузится.
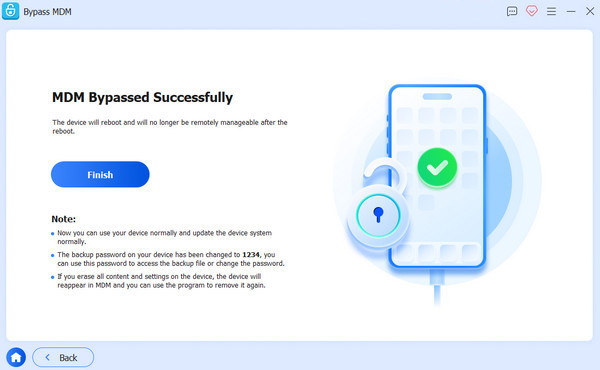
Примечание:
Вы также можете использовать это программное обеспечение для удалить Jamf MDM профиль. Но помните, что использовать это следует только на устройствах, которыми вы владеете или управлять которыми вы уполномочены. Удаление профиля MDM без согласия организации может нарушать политику вашего работодателя или местное законодательство.
Вывод
Если вы рассматриваете возможность использования Microsoft 365 Intune и поддержки MDM, MS Intune — вполне достойный вариант. Он предоставляет единое решение для безопасности и управления устройствами в одной консоли, повышая продуктивность и снижая административные затраты. Между тем, если у вас есть устройство iOS, которое всё ещё зарегистрировано в профиле MDM, iPassGo может помочь вам удалить его. Этот инструмент способен обойти ограничения MDM, даже если у вас нет учётных данных администратора.
Самуэль специализируется на безопасности паролей и цифровой конфиденциальности. Ранее он работал консультантом по кибербезопасности для малого бизнеса, помогая защищать цифровые активы. Имея сертификаты по кибербезопасности и этичному хакингу, он превращает сложные вопросы безопасности в понятные и простые для применения рекомендации. Ему также нравится делиться советами по созданию и использованию паролей, чтобы помочь пользователям с большей уверенностью защищать свои аккаунты.
Горячие решения
-
Разблокировать iOS
-
Советы по iOS
-
Разблокировать Андроид
-
Советы по паролю


