


 Lösung
 Support-Center
 Über uns
 Kontakt
Microsoft Intune MDM‑Bewertung: Geräte einfach verwalten und schützen
 Samuel Spender Veröffentlicht auf 9. September 2026iOS entsperren3-minütige Lektüre
Die Verwaltung und Absicherung einer Vielzahl von Geräten ist anspruchsvoll, insbesondere wenn Mitarbeiter remote arbeiten oder ihre privaten Geräte für berufliche Zwecke nutzen. Zum Glück, Microsoft Intune MDM bietet Administratoren eine zentrale Geräteverwaltung. Diese Rezension behandelt die Funktionen, Registrierung, Verwaltung, Preise von Microsoft Intune sowie Lösungen für häufige Probleme und hilft Ihnen so zu entscheiden, ob es für Ihr Unternehmen geeignet ist.
In diesem Artikel:
Teil 1: Was Sie über Intune MDM wissen müssen
Was ist Intune MDM?
Microsoft Intune ist ein Endpoint-Management-Dienst zur Sicherung und Verwaltung von Geräten und Apps. Als Microsoft-Intune-MDM-Lösung kann es Geräte registrieren, ändern, absichern und aktualisieren sowie Anwendungen bereitstellen und schützen. Am wichtigsten ist, dass Administratoren damit steuern können, wer worauf in den Unternehmensressourcen zugreifen darf.
Warum Intune MDM verwenden?
Organisationen nutzen Intune, um die Geräteverwaltung zu automatisieren und die Sicherheit von Firmen‑ und Privatgeräten zu erhöhen. Anstatt jedes Gerät manuell zu konfigurieren, können Administratoren Richtlinien einmal erstellen und sie auf Gruppen von Benutzern oder Geräten anwenden. All dies geschieht im webbasierten Microsoft Intune Admin Center.
Teil 2: So aktivieren Sie Intune MDM
Um MDM mit Intune zu aktivieren, müssen Administratoren Intune konfigurieren und mit Microsoft Entra ID verknüpfen. Diese Konfiguration registriert Geräte, wendet Sicherheitsrichtlinien automatisch an und ermöglicht Benutzern den Zugriff auf Unternehmensressourcen.
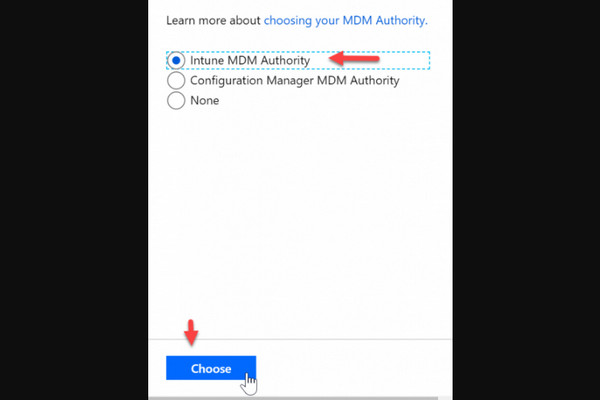
Melden Sie sich beim Microsoft Intune Admin Center an, gehen Sie zu Mandantenverwaltung > MDM‑Autorität, legen Sie die MDM‑Autorität fest auf Microsoft Intune, und bestätigen Sie.
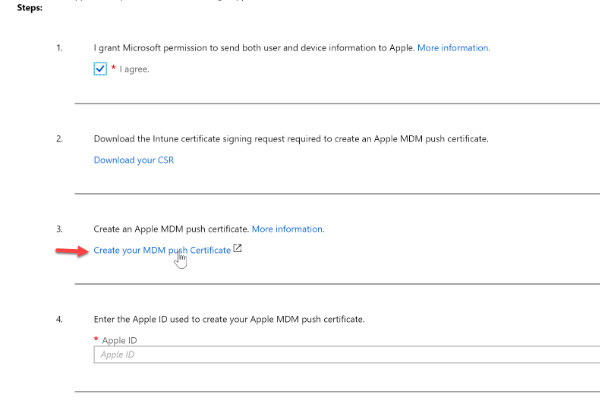
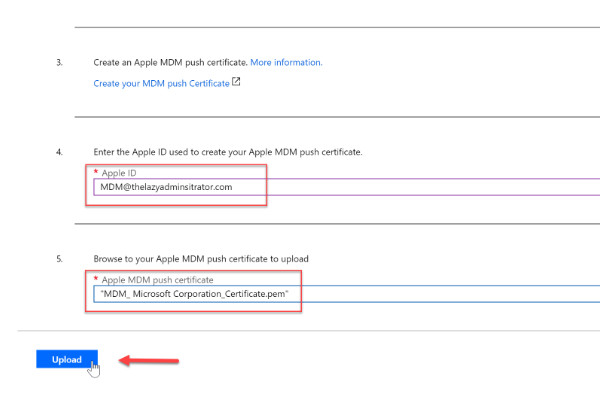
Gehe zu Geräteregistrierung, klicken Apple-Registrierung, und wählen Sie aus Apple MDM Push-Zertifikat. Melden Sie sich mit Ihrer Apple‑ID beim Apple Push Certificates Portal an und laden Sie dann die CSR‑Datei hoch. Klicken Sie anschließend auf Ihr MDM-Pushzertifikat erstellen.
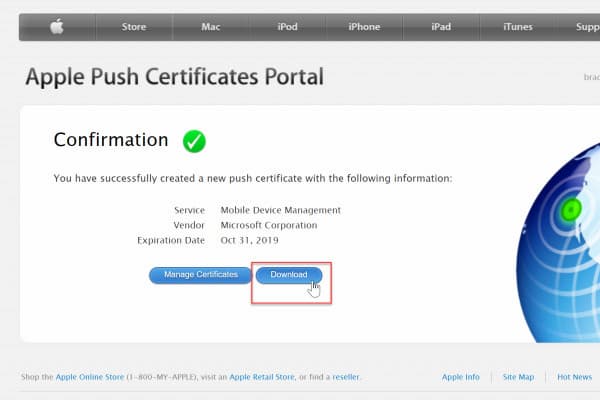
Melden Sie sich mit Ihren Apple-ID-Zugangsdaten an und klicken Sie auf Zertifikat erstellen. Laden Sie die heruntergeladene CSR-Datei hoch, bestätigen Sie die Übermittlung und laden Sie anschließend Ihr Zertifikat herunter.
Gehen Sie zurück zum Intune-Portal, geben Sie Ihre Apple-ID-Zugangsdaten ein und laden Sie das heruntergeladene Zertifikat hoch. Nach dem Hochladen können Sie die Details zum Zertifikat einsehen, einschließlich des Ablaufdatums.
Teil 3: So verwalten Sie Geräte mit Intune MDM
1. So registrieren Sie Geräte in Intune MDM
Um Geräte zu registrieren, müssen Benutzer ihr Arbeitskonto zu ihren privaten Geräten hinzufügen oder unternehmenseigene Geräte in die Domäne aufnehmen. Sehen Sie sich das folgende Intune-MDM-Tutorial zur Geräte-Registrierung an:
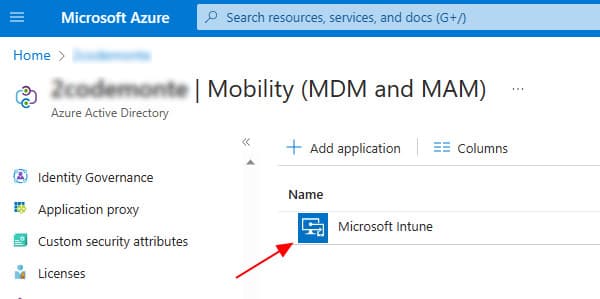
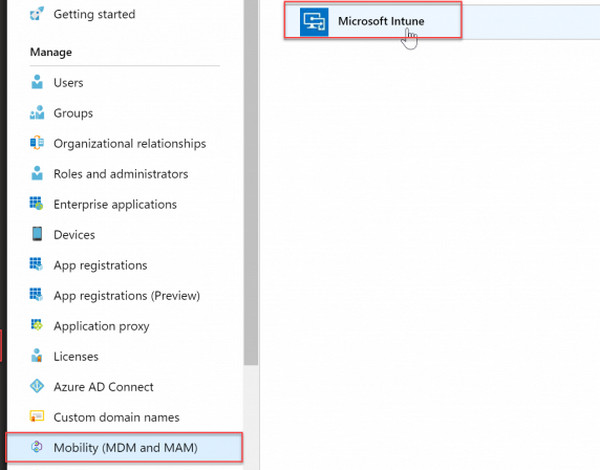
Gehen Sie im Microsoft Entra Admin Center zu Mobilität (MDM und MAM) und auswählen Microsoft Intune.
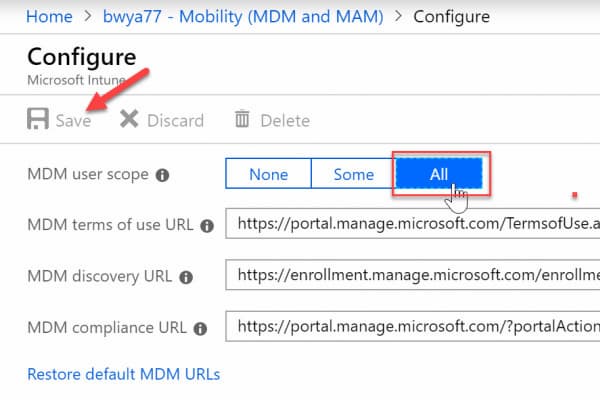
Ändern Sie den MDM-Benutzerbereich (MDM user scope) und legen Sie fest, welche Geräte von Intune verwaltet werden sollen. Wählen Sie Einige um Gruppen auszuwählen, die ihre Geräte registrieren dürfen, oder Alle um allen Benutzern die Registrierung zu ermöglichen.
2. Intune MDM für iOS
Organisationen können iOS‑Geräte in einem zentralen, cloudbasierten Admin Center registrieren. Der Vorgang ist für Endbenutzer einfach und erfordert nur die Intune Unternehmensportal‑App.
Download Intune Company Portal und melden Sie sich bei Ihrem Konto an. Die App prüft dann die Registrierungsanforderungen und startet die iOS‑Registrierung.
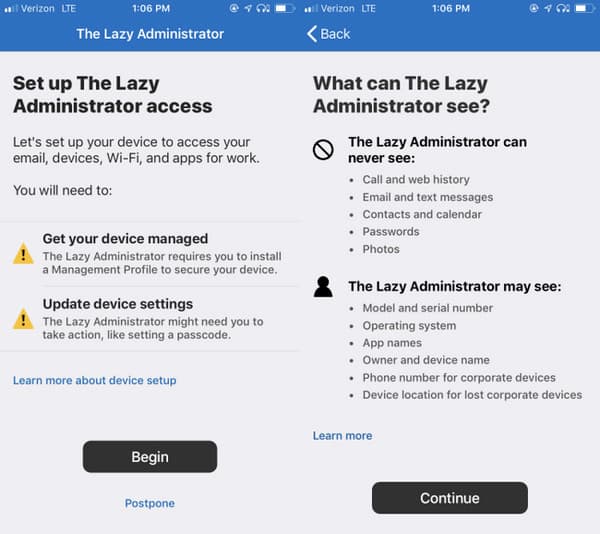
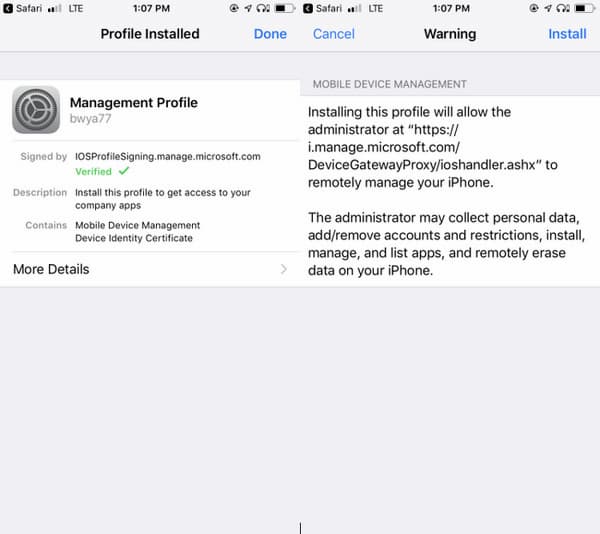
Die App zeigt anschließend an, was Ihre Organisation nach der Registrierung auf dem Gerät sehen kann und was nicht. Folgen Sie den Anweisungen, um das Gerät zu registrieren. Anschließend wird das iOS‑MDM‑Profil auf dem Gerät installiert.
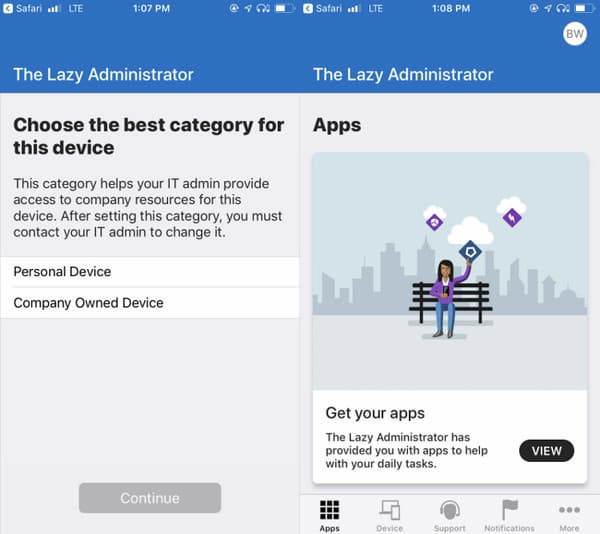
Wählen Sie eine Kategorie: Persönliches Gerät oder Unternehmenseigenes Gerät. installiert. Direkt danach zeigt die App die Arbeits‑Apps an, auf die Sie jetzt zugreifen können.
3. Intune-MDM-Einstellungen
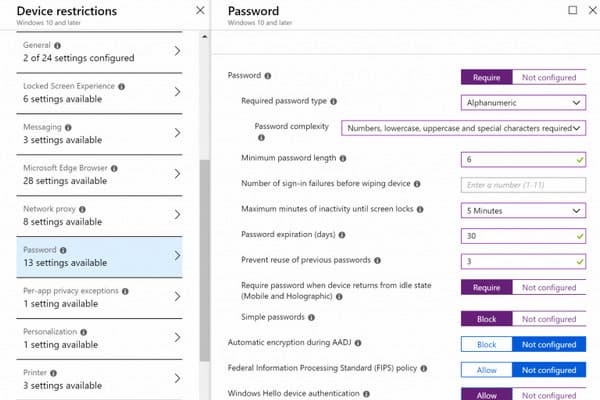
Mit Microsoft Intune können Konfigurationsprofile erstellt werden, die Einstellungen zur Verwaltung von Geräten anwenden. Administratoren können Richtlinien erstellen und diese für ausgewählte Benutzer oder Gruppen bereitstellen.
Gehen Sie zu Gerätekonfiguration, auswählen Profile, und klicken Sie + Profil erstellen. Geben Sie die erforderlichen Informationen ein und konfigurieren Sie die Einstellungen für Ihre spezifische Richtlinie.
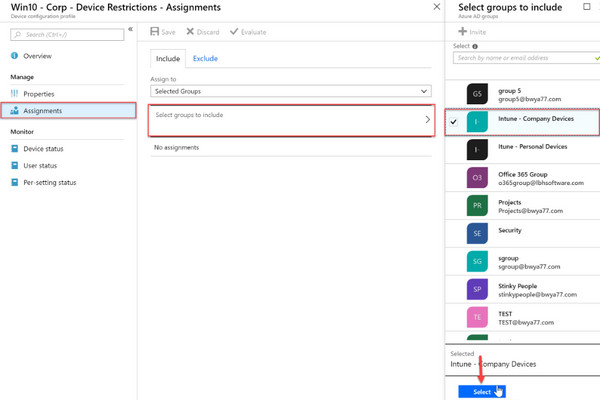
Nachdem Sie alle Einstellungen konfiguriert haben, klicken Sie auf Erstellen. Navigieren Sie zu Zuweisungen um die Richtlinie zuzuweisen, und wählen Sie dort eine Gruppe aus, auf die die Richtlinie angewendet werden soll.
Teil 4: Intune MDM vs. MAM
Beim Vergleich von Intune MDM vs. MAM, können beide Unternehmensdaten schützen, funktionieren jedoch auf unterschiedliche Weise. Kurz erklärt: MDM (Mobile Device Management) steuert das physische Gerät und dessen Systemeinstellungen. MAM (Mobile Application Management) hingegen konzentriert sich darauf, Unternehmensdaten innerhalb bestimmter Arbeits‑Apps zu sichern.
| Merkmale | Mobile Device Management (MDM) | Mobile Application Management (MAM) |
| Kontrollumfang | Verwaltet das gesamte Betriebssystem. | Verwaltet nur freigegebene Arbeits-Apps. |
| Datenschutz & Datensicherheit | Administratoren können den Gerätestandort sehen, Code-Sperren erzwingen und installierte Apps einsehen. | Administratoren sehen nur die Daten der Arbeits‑Apps; persönliche App‑Daten bleiben privat. |
| Remote-Löschung | Vollständiger Werksreset | Selektives Löschen |
| Beste Anwendungsfälle | Firmenbereitgestellte Geräte. | Privatgeräte von Mitarbeitenden (BYOD). |
Teil 5: Preise & Lizenzen für Intune MDM
Bei der Bewertung der Microsoft-MDM-Intune-Preise bietet Microsoft eigenständige Pläne sowie Abonnements, die mit Microsoft 365 und Enterprise Mobility + Security (EMS) gebündelt sind.
| Eigenständige Pläne | Intune Plan 1 | $8,00, jährliche Zahlung |
| Intune Plan 2 (Add‑on) | $4,00, jährliche Zahlung | |
| Intune Suite | $10,00, jährliche Zahlung | |
| Microsoft 365‑ & EMS‑Pläne | Microsoft 365 E3 | $39,00 Benutzer/Monat, jährliche Zahlung |
| Microsoft 365 E5 | $60,00 Benutzer/Monat, jährliche Zahlung | |
| Microsoft 365 E7 | $99,00 Benutzer/Monat, jährliche Zahlung | |
| Enterprise Mobility + Security E3 | $12,00 pro Benutzer/Monat, jährliche Zahlung | |
| Enterprise Mobility + Security E5 | $18,00 pro Benutzer/Monat, jährliche Zahlung |
Notiz:
Intune Plan 2 ist als Add‑on zu Intune Plan 1 verfügbar. Microsoft 365‑ und EMS‑Pläne enthalten Intune‑Funktionen, deren genauer Umfang von der jeweiligen Lizenz abhängt.
Teil 6: Behebung häufiger Intune-MDM-Probleme
1. Geräte werden im Intune Admin Center nicht angezeigt
Wenn Geräte nicht im Admin Center angezeigt werden, kann dies auf eine fehlgeschlagene MDM‑Registrierung zurückzuführen sein. Ist in Microsoft Entra ID das MDM auf Keine gesetzt, treten Geräte zwar Entra ID bei, übergeben die Verwaltung jedoch nicht an Intune.
So beheben Sie das Problem: Gehe zu Microsoft Entra ID, klicken Mobilität (MDM und MAM), und wählen Sie aus Microsoft Intune. Aktivieren Sie den MDM-Benutzerbereich (MDM user scope) und stellen Sie sicher, dass Intune MDM Authority in Ihrem Mandanten aktiv eingerichtet ist.
2. iOS-Geräte lassen sich nicht registrieren
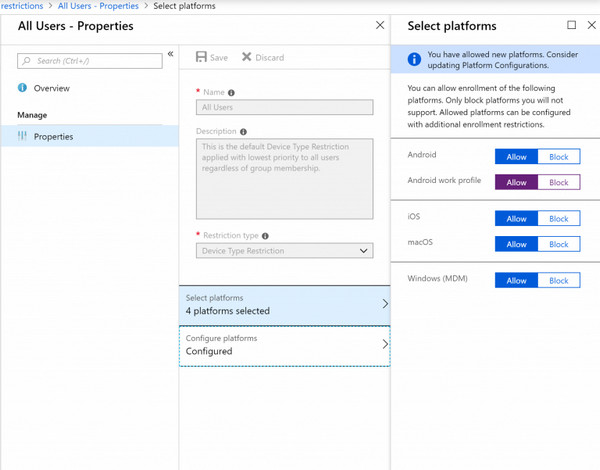
Wenn sich iOS‑Geräte nicht im Admin Center registrieren lassen, liegt dies an Plattform‑Registrierungsbeschränkungen. Wenn der Mandant iOS‑Geräte standardmäßig blockiert, schlagen Profil‑Downloads mit einem Fehler Ungültiges Profil fehl.
So beheben Sie das ProblemVorgehen: Navigieren Sie zu Geräte, klicken Geräte registrieren, und klicken Sie Registrierungsbeschränkungen. Unter Gerätetypbeschränkungen, auswählen Alle Nutzer, auswählen Eigenschaften, und klicken Sie Bearbeiten. Stellen Sie sicher, dass iOS auf Erlauben.
3. MDM-Server-URL nicht gefunden
Der Fehler MDM‑Server‑URL nicht gefunden kann auftreten, wenn ein Gerät versucht, sich bei Microsoft Intune zu registrieren, aber keine Verbindung zum MDM‑Dienst der Organisation herstellen kann.
So beheben Sie das: Prüfen Sie für Apple‑Geräte, ob das in Intune konfigurierte Apple MDM Push‑Zertifikat noch gültig ist. Wenn das Zertifikat abgelaufen ist, erneuern oder ersetzen Sie es. Stellen Sie sicher, dass das Gerät auf die Intune‑ und Apple‑Endpunkte zugreifen kann, und prüfen Sie, ob eine Firewall oder ein Proxy die Verbindung blockiert.
In Microsoft Entra ID > Mobilität (MDM und MAM) > Microsoft Intune, prüfen Sie die MDM-Benutzerbereich (MDM user scope) und vergewissern Sie sich, dass der betroffene Benutzer enthalten ist.
Bonus: So entfernen Sie ein MDM‑Profil von einem iPhone
Wenn Sie ein vorhandenes MDM‑Profil von Ihrem iPhone entfernen müssen, imyPass iPassGo ist ein leistungsstarkes Entsperr- und Passwortverwaltungstool. Es kann MDM von Microsoft Intune, Google Workspace, Jamf und anderen Verwaltungssystemen entfernen. Nach dem Entfernen des MDM-Profils können Sie wieder auf die Funktionen Ihres Geräts zugreifen, ohne die Anmeldedaten des Administrators zu benötigen.
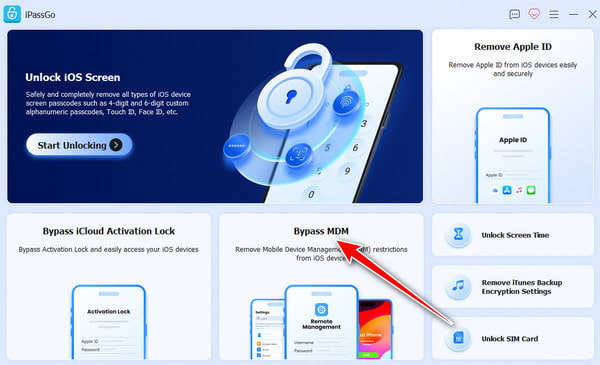
Laden Sie imyPass iPassGo herunter, installieren Sie es und starten Sie es nach der Einrichtung auf Ihrem Computer.
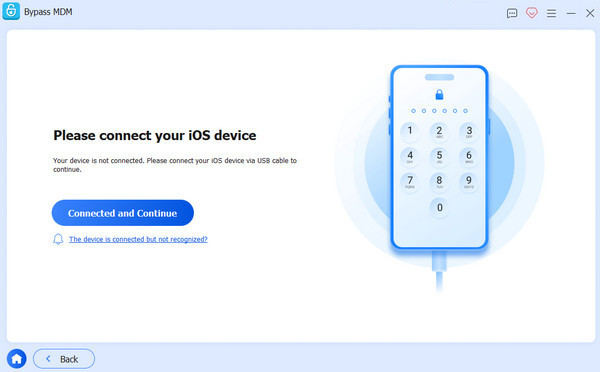
Wählen Sie das MDM umgehen Tool und schließen Sie dann Ihr iPhone über ein USB-Kabel an den Computer an.
Nach dem Herstellen einer Verbindung klicken Sie Anfang um mit der Entfernung von Intune MDM zu beginnen.
Nachdem das MDM-Profil erfolgreich entfernt wurde, startet Ihr Gerät automatisch neu.
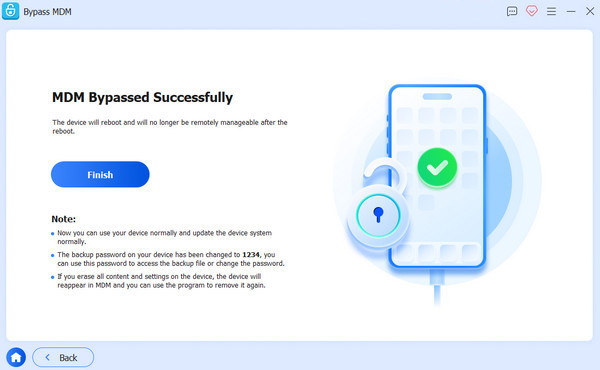
Notiz:
Sie können diese Software auch verwenden, um das Jamf MDM entfernen müssen. Profil. Beachten Sie jedoch, dass Sie dies nur auf Geräten verwenden sollten, die Ihnen gehören oder die Sie verwalten dürfen. Das Entfernen eines MDM‑Profils ohne Zustimmung der Organisation kann gegen die Richtlinien Ihres Arbeitgebers oder gegen lokale Gesetze verstoßen.
Fazit
Wenn Sie Microsoft 365 Intune und die MDM-Unterstützung, ist MS Intune eine leistungsfähige Option. Es bietet einheitliche Sicherheit und Geräteverwaltung über eine zentrale Konsole und steigert so die Produktivität bei geringerem Verwaltungsaufwand. Wenn Sie hingegen ein iOS‑Gerät haben, das noch in einem MDM‑Profil registriert ist, imyPass iPassGo kann Ihnen helfen, es zu entfernen. Dieses Tool kann MDM‑Beschränkungen umgehen, selbst wenn Sie nicht über die Administrator‑Anmeldedaten verfügen.
Samuel ist auf Passwortsicherheit und digitalen Datenschutz spezialisiert. Früher arbeitete er als Cybersicherheitsberater für kleine Unternehmen, um deren digitale Werte zu schützen. Mit Zertifizierungen in Cybersicherheit und Ethical Hacking verwandelt er komplexe Sicherheitsthemen in leicht verständliche Ratschläge. Außerdem gibt er gerne Passworttipps, damit Nutzer ihre Konten selbstbewusster schützen können.
Heiße Lösungen
-
iOS entsperren
-
iOS-Tipps
-
Android entsperren
-
Passwort-Tipps


