


 Solución
 Centro de Apoyo
 Sobre nosotros
 Contacto
Reseña de Microsoft Intune MDM: gestiona y protege dispositivos fácilmente
 samuel spenser Publicado en 9 de septiembre de 2026Desbloquear iOSlectura de 3 minutos
Gestionar y proteger numerosos dispositivos es todo un reto, especialmente cuando los empleados trabajan en remoto o utilizan sus propios dispositivos para trabajar. Afortunadamente, MDM de Microsoft Intune ofrece a los administradores una gestión centralizada de dispositivos. Esta reseña cubre las funciones de Microsoft Intune, el registro, la administración, los precios y las soluciones a problemas habituales, ayudándole a determinar si es adecuado para su empresa.
En este articulo:
- Parte 1: Lo que necesitas saber sobre Intune MDM
- Parte 2: Cómo habilitar Intune MDM
- Parte 3: Cómo gestionar dispositivos con Intune MDM
- Parte 4: Intune MDM frente a MAM
- Parte 5: Precios y licencias de Intune MDM
- Parte 6: Solución de problemas comunes de Intune MDM
- Extra: cómo eliminar un perfil MDM de un iPhone
Parte 1: Lo que necesitas saber sobre Intune MDM
¿Qué es Intune MDM?
Microsoft Intune es un servicio de administración de endpoints para proteger y gestionar dispositivos y aplicaciones. Como solución Microsoft Intune MDM, puede inscribir, modificar, proteger y actualizar dispositivos, así como implementar y proteger aplicaciones. Lo más importante es que permite al administrador controlar quién y qué puede acceder a los recursos de la organización.
¿Por qué usar Intune MDM?
Las organizaciones utilizan Intune para automatizar la administración de dispositivos y reforzar la seguridad de los dispositivos corporativos y personales. En lugar de configurar cada dispositivo manualmente, los administradores pueden crear directivas una vez y aplicarlas a grupos de usuarios o de dispositivos. Todo esto se hace desde el centro de administración web de Microsoft Intune.
Parte 2: Cómo habilitar Intune MDM
Para habilitar MDM Intune, los administradores deberán configurar Intune y vincularlo a Microsoft Entra ID. Esta configuración registra los dispositivos, aplica automáticamente las directivas de seguridad y permite a los usuarios acceder a los recursos de la empresa.
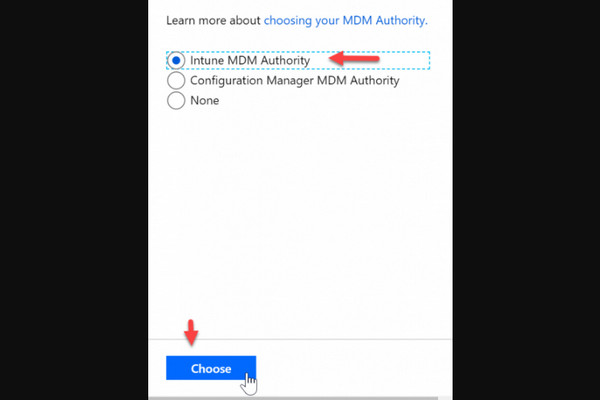
Inicie sesión en el centro de administración de Microsoft Intune, vaya a Administración del inquilino > Autoridad de MDM, establezca la autoridad de MDM en Microsoft Intune, y confirme.
Ir Inscripción de dispositivos, haga clic Inscripción de Appley seleccione Certificado de notificaciones push de Apple MDM. Inicie sesión en el Apple Push Certificates Portal con su ID de Apple y cargue el archivo CSR. A continuación, haga clic en Create your MDM push certificate.
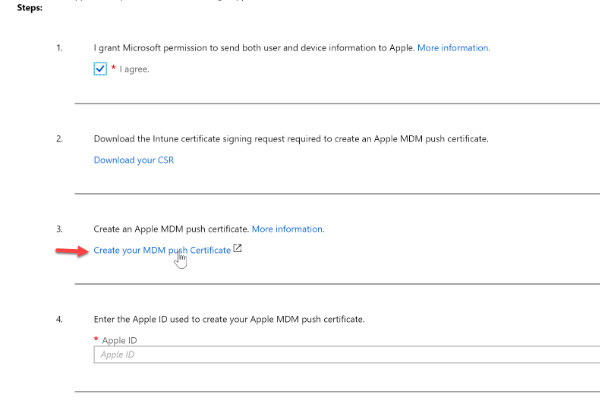
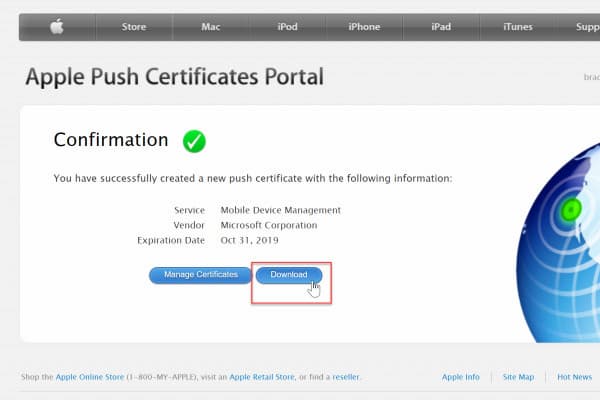
Inicia sesión con tus credenciales de ID de Apple y haz clic en Create a Certificate. Sube el archivo CSR descargado, confirma el envío y descarga tu certificado.
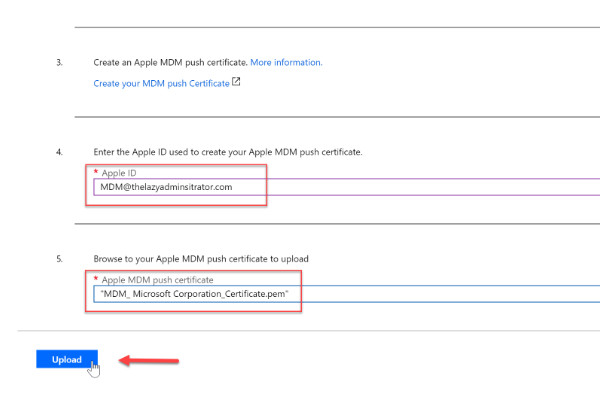
Vuelve al portal de Intune, introduce tus credenciales de ID de Apple y sube el certificado descargado. Una vez cargado, consulta los detalles del certificado, incluida la fecha de expiración.
Parte 3: Cómo gestionar dispositivos con Intune MDM
1. Cómo inscribir dispositivos en Intune MDM
Para inscribir dispositivos, los usuarios deben agregar su cuenta de trabajo a sus dispositivos personales o unir los dispositivos propiedad de la empresa. Consulta el siguiente tutorial de Intune MDM para inscribir dispositivos:
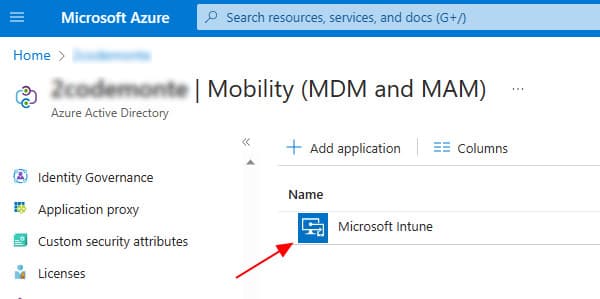
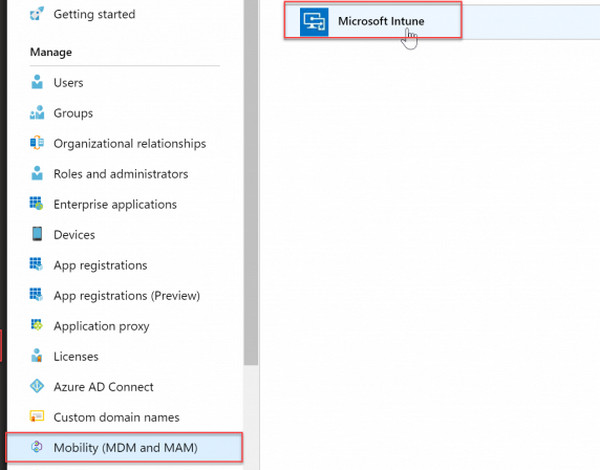
En el centro de administración de Microsoft Entra, vaya a Mobility (MDM and MAM) y seleccione Microsoft Intune.
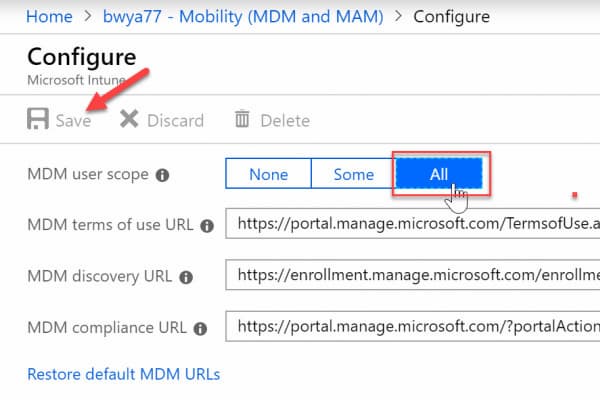
Modifica el MDM user scope y especifica qué dispositivo debe ser administrado por Intune. Elige Algunas para seleccionar los grupos que pueden inscribir sus dispositivos, o Todos para permitir a todos los usuarios.
2. Intune MDM para iOS
Las organizaciones pueden registrar dispositivos iOS en un centro de administración en la nube centralizado. El proceso es sencillo para los usuarios finales y solo requiere la aplicación Intune Company Portal.
Descargar Intune Company Portal e inicie sesión en su cuenta. A continuación, la aplicación comprobará los requisitos de inscripción y comenzará la configuración del registro de iOS.
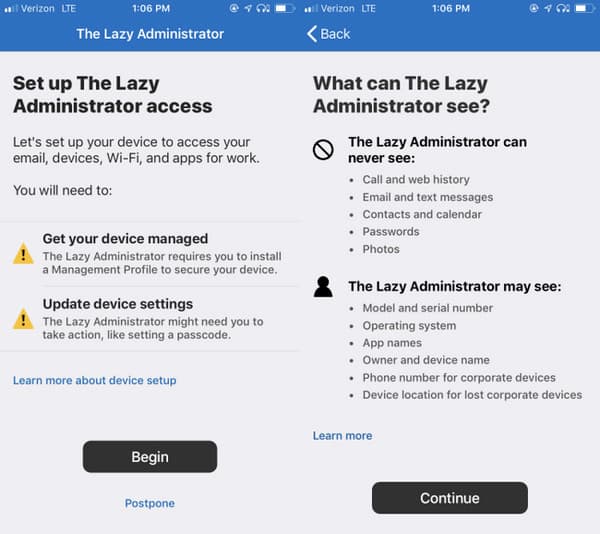
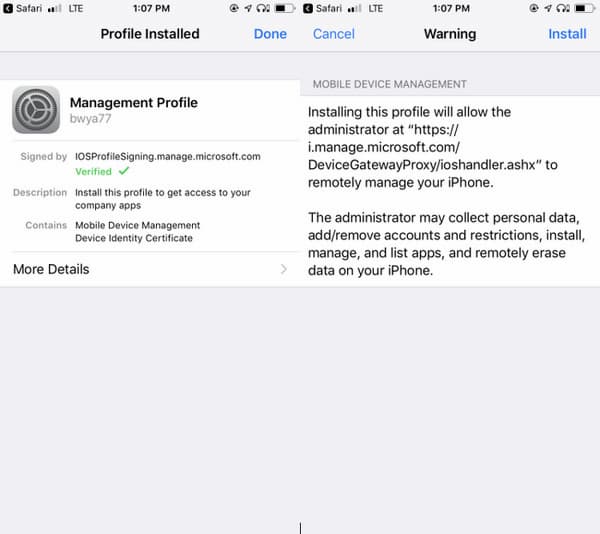
La aplicación muestra entonces qué puede y qué no puede ver su organización en el dispositivo después del registro. Siga las instrucciones para registrar el dispositivo. A continuación, instalará el Perfil MDM de iOS en el dispositivo.
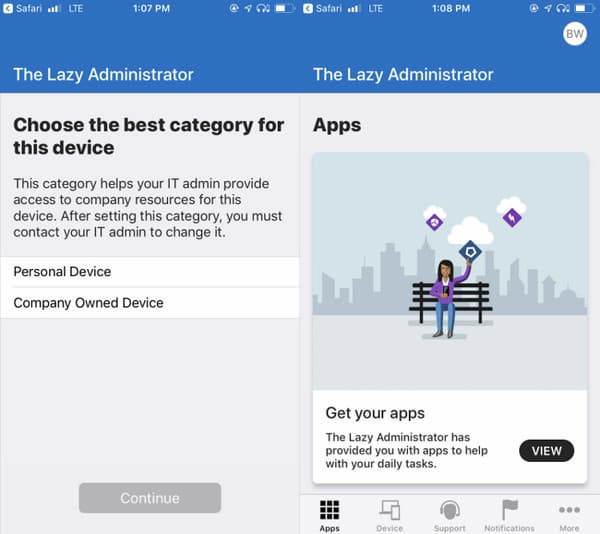
Elige una categoría: Dispositivo personal o Dispositivo propiedad de la empresa. Justo después, la aplicación mostrará las aplicaciones de trabajo a las que ya puede acceder.
3. Configuración de MDM en Intune
Microsoft Intune puede crear perfiles de configuración que aplican ajustes para administrar los dispositivos. Los administradores pueden crear directivas e implementarlas a usuarios o grupos seleccionados.
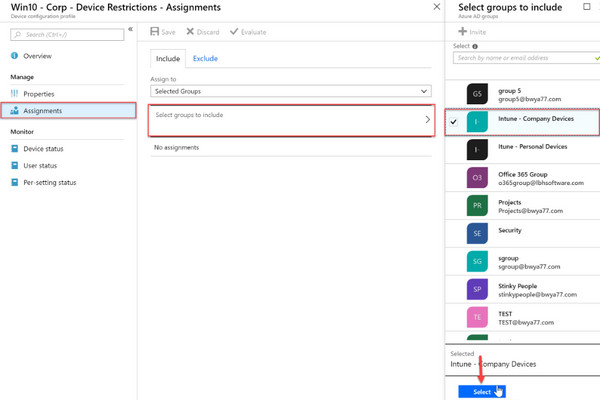
Dirigirse a Configuración del dispositivo, Seleccione Perfilesy haga clic + Crear perfil. Introduce la información necesaria y configura los ajustes para tu directiva específica.
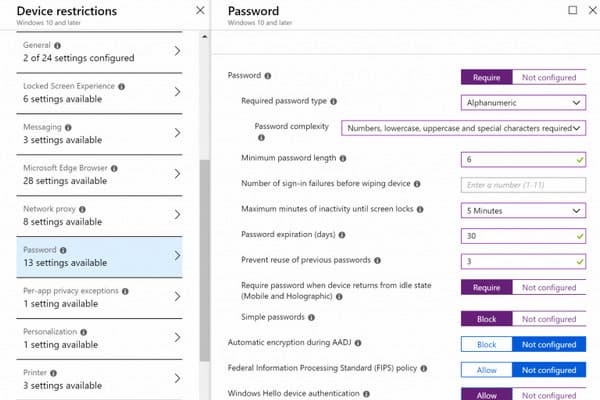
Después de configurar todos los ajustes, haz clic en Crear. Navegar a Asignaciones para asignar la directiva y, desde ahí, selecciona un grupo al que aplicar la directiva.
Parte 4: Intune MDM frente a MAM
Al comparar Intune MDM frente a MAM, ambos pueden proteger los datos corporativos, pero funcionan de forma diferente. En resumen, MDM o Administración de Dispositivos Móviles controla el dispositivo físico y la configuración de su sistema. Por otro lado, MAM o Administración de Aplicaciones Móviles se centra en proteger los datos corporativos dentro de aplicaciones de trabajo específicas.
| Características | Administración de Dispositivos Móviles (MDM) | La gestión de aplicaciones móviles (MAM) |
| Alcance de control | Administra todo el sistema operativo. | Administra solo las aplicaciones de trabajo aprobadas. |
| Privacidad y protección de datos | Los administradores pueden ver la ubicación del dispositivo, imponer códigos de acceso y ver las aplicaciones instaladas. | Los administradores solo ven los datos de las aplicaciones de trabajo; los datos de las aplicaciones personales permanecen privados. |
| Borrado remoto | Restablecimiento de fábrica completo | Borrado selectivo |
| Mejores casos de uso | Dispositivos propiedad de la empresa. | Teléfonos personales propiedad de los empleados. |
Parte 5: Precios y licencias de Intune MDM
Al evaluar los precios de Microsoft Intune MDM, Microsoft ofrece planes independientes y suscripciones incluidas en MS 365 y Enterprise Mobility + Security (EMS).
| Planes independientes | Intune Plan 1 | $8,00, pago anual |
| Intune Plan 2 (complemento) | $4,00, pago anual | |
| Intune Suite | $10,00, pago anual | |
| Planes de Microsoft 365 y EMS | Microsoft 365 E3 | $39,00 por usuario/mes, pago anual |
| Microsoft 365 E5 | $60,00 por usuario/mes, pago anual | |
| Microsoft 365 E7 | $99,00 por usuario/mes, pago anual | |
| Enterprise Mobility + Security E3 | $12,00 por usuario/mes, pago anual | |
| Enterprise Mobility + Security E5 | $18,00 por usuario/mes, pago anual |
Nota:
Intune Plan 2 está disponible como complemento de Intune Plan 1. Los planes de Microsoft 365 y EMS incluyen funcionalidades de Intune, con prestaciones concretas que dependen de la suscripción.
Parte 6: Solución de problemas comunes de Intune MDM
1. Dispositivos que no aparecen en el Centro de administración de Intune
Si los dispositivos no aparecen en el centro de administración, puede deberse a un error en el registro MDM. En Microsoft Entra ID, si MDM está establecido en Ninguno, los dispositivos se unirán a Entra ID pero no transferirán la administración a Intune.
Cómo solucionarlo: Ir a Microsoft Entra ID, haga clic Mobility (MDM and MAM)y seleccione Microsoft Intune. Habilita el ámbito de usuario de MDM y confirma que el Intune MDM Authority está configurado activamente en tu inquilino.
2. Error de inscripción de dispositivos iOS
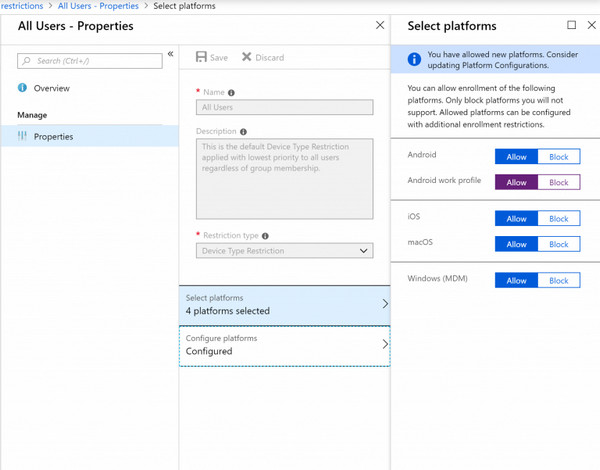
Si los dispositivos iOS no se registran en el centro de administración, se debe a restricciones de registro de la plataforma. Si el inquilino bloquea los dispositivos iOS de forma predeterminada, la descarga de perfiles falla con un error de Perfil no válido.
Cómo solucionarlo: Ve a Dispositivos, haga clic Inscribir dispositivosy haga clic Restricciones de inscripción. Bajo Restricciones por tipo de dispositivo, Seleccione Todos los usuarios, Seleccione Propiedadesy haga clic Editar. Asegúrate de que iOS esté configurado como Permitir.
3. URL del servidor MDM no encontrada
El error URL del servidor MDM no encontrada puede producirse cuando un dispositivo intenta registrarse en Microsoft Intune pero no puede conectarse al servicio MDM de la organización.
Cómo solucionarlo: En dispositivos Apple, compruebe si el certificado Apple MDM Push configurado en Intune sigue siendo válido. Si el certificado ha caducado, renuévelo o sustitúyalo. Asegúrese de que el dispositivo puede acceder a los extremos de Intune y Apple, y compruebe si un firewall o proxy está bloqueando la conexión.
En Microsoft Entra ID > Movilidad (MDM y MAM) > Microsoft Intune, compruebe la MDM user scope y asegúrese de que el usuario afectado esté incluido.
Extra: cómo eliminar un perfil MDM de un iPhone
Si necesita eliminar un perfil MDM existente de su iPhone, imyPass iPassGo es una potente herramienta de desbloqueo y gestión de contraseñas. Puede eliminar MDM de Microsoft Intune, Google Workspace, Jamf y otros sistemas de administración. Después de eliminar el perfil MDM, podrás recuperar el acceso a las funciones de tu dispositivo sin las credenciales del administrador.
Descargue imyPass iPassGo, instálelo y ejecútelo en su ordenador después de la configuración.
Elegir la Omitir MDM herramienta y, a continuación, conecta tu iPhone al ordenador mediante un cable USB.
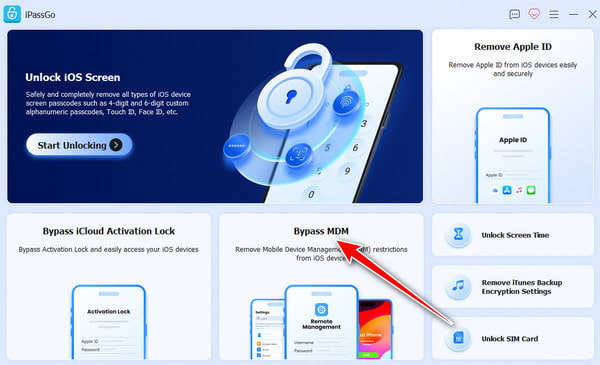
Después de establecer una conexión, haz clic comienzo para iniciar la eliminación de Intune MDM.
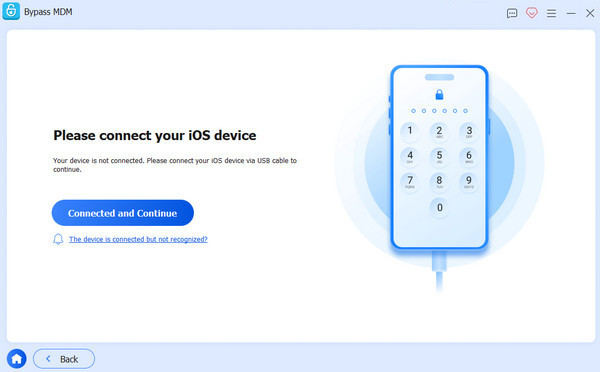
Después de eliminar correctamente el perfil MDM, tu dispositivo se reiniciará automáticamente.
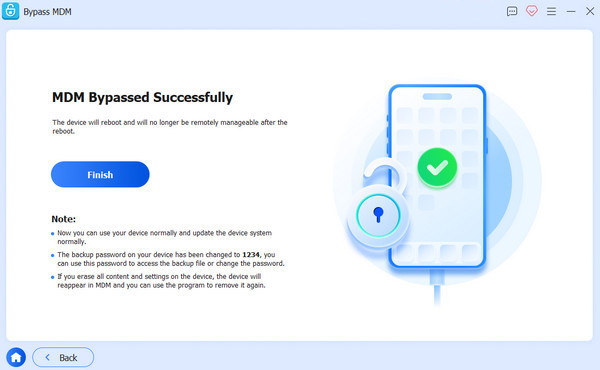
Nota:
También puedes utilizar este software para eliminar el MDM de Jamf perfil. Pero tenga en cuenta que solo debe usarlo en dispositivos que le pertenezcan o que esté autorizado a administrar. Eliminar un perfil MDM sin el consentimiento de la organización puede infringir las políticas de su empresa o la legislación local.
Conclusión
Si estás evaluando Microsoft 365 Intune y la compatibilidad con MDM, MS Intune es una opción eficaz. Ofrece seguridad unificada y administración de dispositivos en una única consola, lo que mejora la productividad con menos carga administrativa. Mientras tanto, si tiene un dispositivo iOS que sigue registrado en un perfil MDM, imyPass iPassGo puede ayudarle a eliminarlo. Esta herramienta puede omitir las restricciones MDM incluso si no tiene las credenciales del administrador.
Samuel está especializado en seguridad de contraseñas y privacidad digital. Antes trabajaba como consultor de ciberseguridad para pequeñas empresas, ayudándolas a proteger sus activos digitales. Con certificaciones en Ciberseguridad y Hacking Ético, convierte temas de seguridad complejos en recomendaciones fáciles de seguir. También disfruta compartiendo consejos sobre contraseñas para ayudar a los usuarios a proteger sus cuentas con mayor confianza.
Soluciones calientes
-
Desbloquear iOS
-
Consejos para iOS
-
Desbloquear Android
-
Consejos de contraseña


