


 解決
 サポートセンター
 私たちに関しては
 コンタクト
Microsoft Intune MDMレビュー:デバイスを簡単に管理・保護する方法
 サミュエル・スペンサー に公開 2026年9月9日iOSのロックを解除する3 分で読める
多くのデバイスを管理・保護するのは、特に従業員がリモートワークをしていたり、自分の私物デバイスを業務に使っていたりする場合は困難です。そんな中、, Microsoft Intune MDM は管理者に集中管理されたデバイス管理機能を提供します。本レビューでは、Microsoft Intune の機能、登録(エンロール)、管理、料金、そしてよくある問題の解決方法を取り上げ、自社に適しているかどうか判断するのに役立てられるようにします。
記事上で:
第1部:Intune MDMについて知っておくべきこと
Intune MDMとは?
Microsoft Intune は、デバイスとアプリの保護および管理を行うエンドポイント管理サービスです。Microsoft Intune のMDMソリューションとして、デバイスの登録、変更、保護、更新に加え、アプリケーションの配布と保護も行えます。特に重要なのは、管理者が組織のリソースに「誰が」「何から」アクセスできるかを制御できる点です。
なぜIntune MDMを使うのか?
組織は Intune を利用して、デバイス管理を自動化し、会社支給デバイスと個人所有デバイスのセキュリティを強化します。各デバイスを手作業で構成する代わりに、管理者はポリシーを一度作成し、それをユーザーやデバイスのグループに適用できます。これらはすべて、Web ベースの Microsoft Intune 管理センター上で行われます。
第2部:Intune MDMを有効化する方法
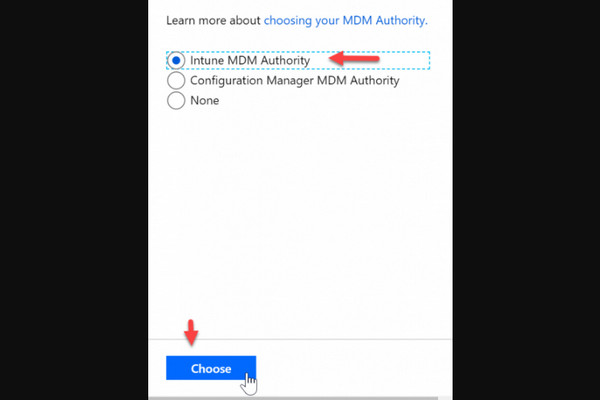
MDM Intune を有効にするには、管理者が Intune を構成し、Microsoft Entra ID と連携させる必要があります。この構成によりデバイスが登録され、自動的にセキュリティポリシーが適用され、ユーザーは社内リソースにアクセスできるようになります。
Microsoft Intune 管理センターにサインインし、 テナント管理 >> MDM 権限, に移動し、MDM 権限を マイクロソフト, に設定して確定します。
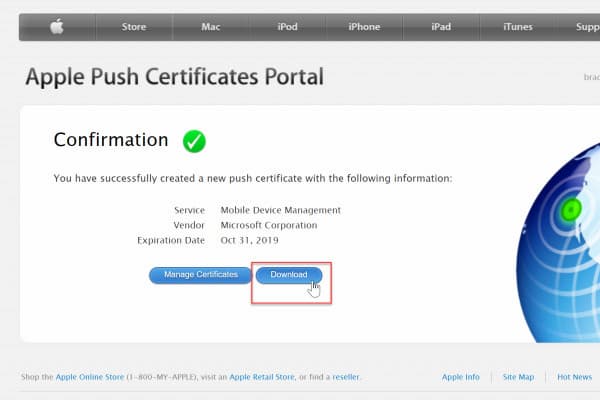
に行く 」にチェックを入れます。、 クリック デバイス登録を選択 Apple登録. 。Apple ID で Apple Push Certificates Portal にサインインし、CSR ファイルをアップロードします。その後、 へ進みます。利用規約に同意し、CSRをダウンロードして「.
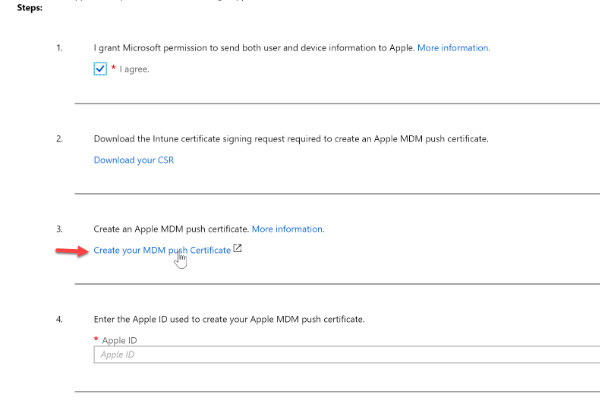
MDM プッシュ証明書を作成 」をクリックします。. Apple ID の資格情報でサインインし、「.
証明書を作成.
第3部:Intune MDMでデバイスを管理する方法
」をクリックします。ダウンロードしたCSRファイルをアップロードして送信を確定し、証明書をダウンロードします。
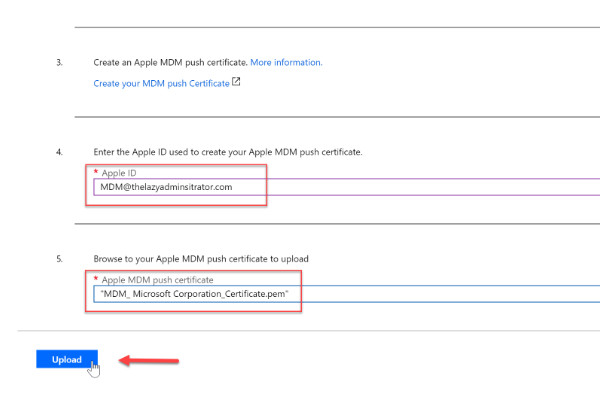
Intune ポータルに戻り、Apple ID の資格情報を入力して、ダウンロードした証明書をアップロードします。アップロード後、証明書の有効期限などの詳細を確認できます。
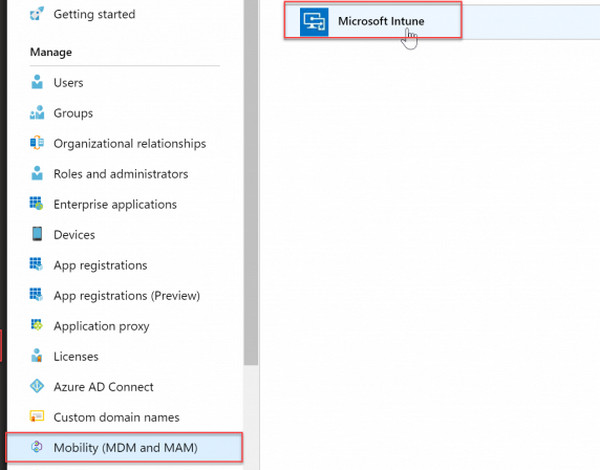
Microsoft Entra 管理センターで次の場所に移動します。 Microsoft Azure で、 を選択します マイクロソフト.
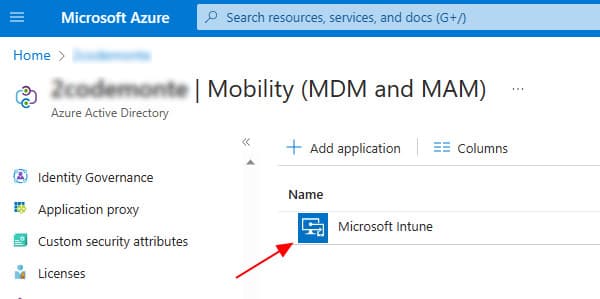
モビリティ(MDM および MAM) Microsoft Intune へ進みます。 一部の MDM ユーザー スコープ 全て を変更し、どのデバイスを Intune で管理するかを指定します。「.
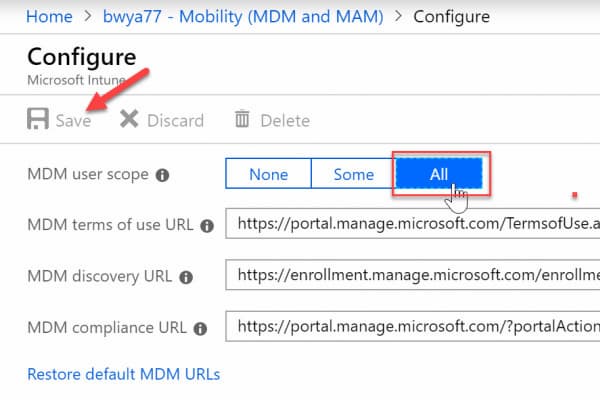
」を選択してデバイスを登録できるグループを指定するか、「
組織は iOS デバイスを、クラウドベースの集中管理センターに登録できます。エンドユーザーにとって操作は簡単で、必要なのは Intune Company Portal アプリだけです。
ダウンロード 2. iOS向けIntune MDM にアクセスしてアカウントにサインインします。その後、アプリが登録要件を確認し、iOS 登録のセットアップを開始します。
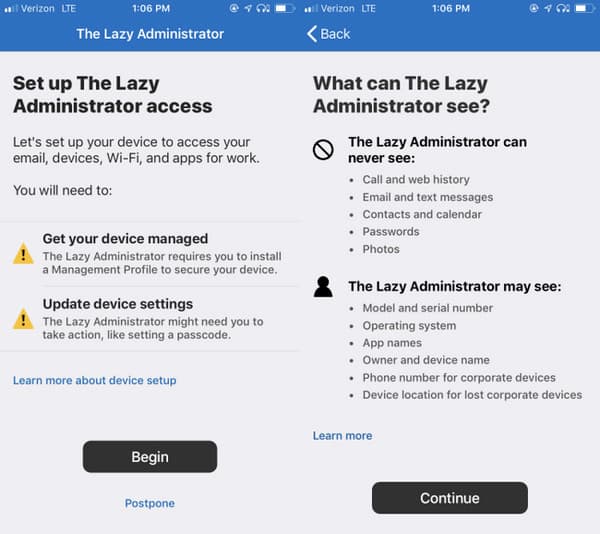
その後、アプリは、登録後に組織がデバイス上で「見られるもの」と「見られないもの」を表示します。画面の指示に従ってデバイスを登録します。次に、 iOS MDM プロファイル アプリには、登録後に管理者が取得できる権限が表示されます。画面の指示に従ってデバイスを登録します。続いて、デバイスに.
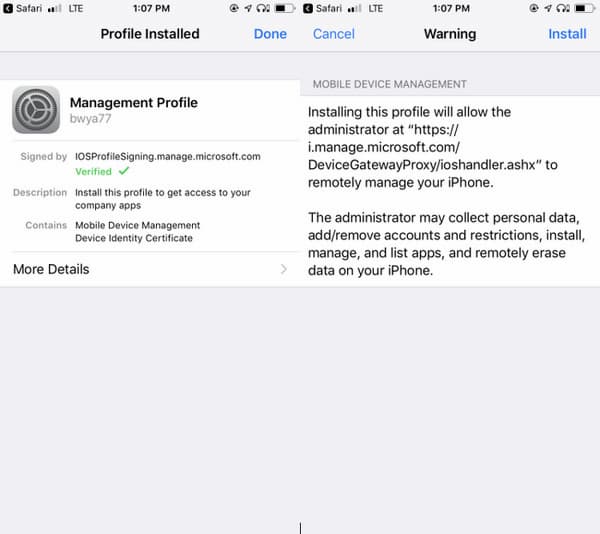
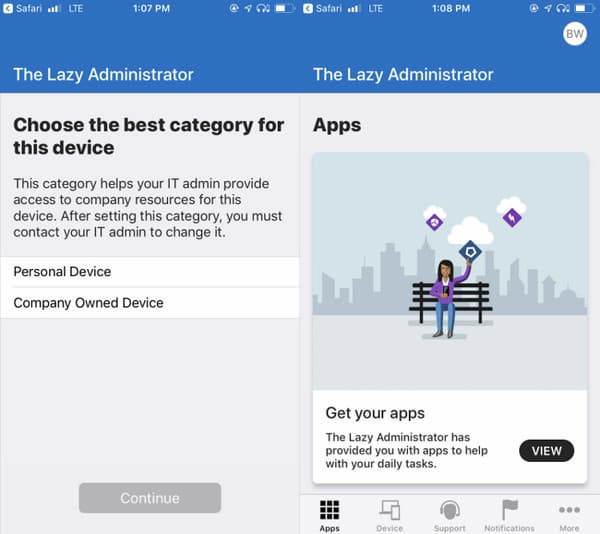
MDM iOSプロファイル がインストールされます。 また カテゴリを選択します:. がインストールされます。直後に、アクセス可能になった業務用アプリが表示されます。
3. Intune MDM 設定
Microsoft Intune では、デバイスを管理するための設定を適用する構成プロファイルを作成できます。管理者はポリシーを作成し、選択したユーザーまたはグループに展開できます。
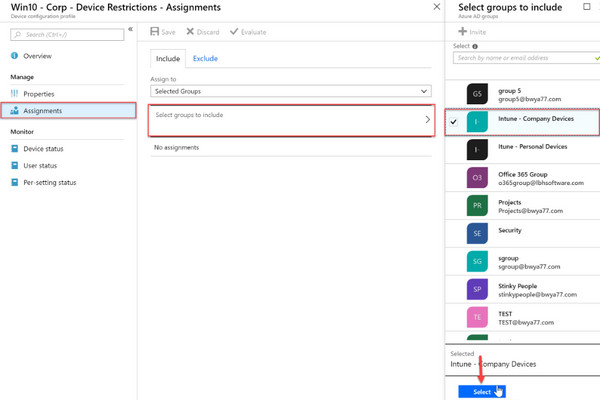
に行く デバイス構成、 選択する プロフィールをクリックして、 + プロファイルの作成. 必要な情報を入力し、対象とするポリシーに応じて設定を構成します。
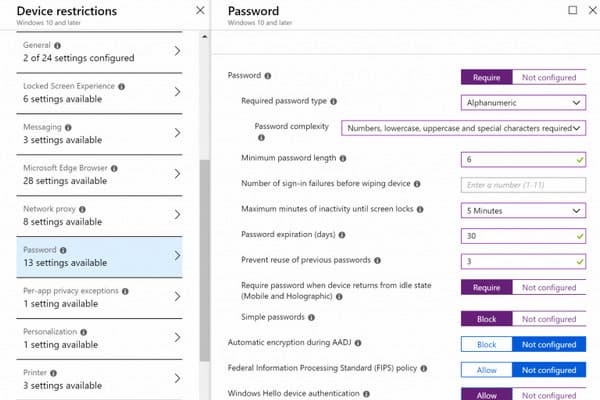
すべての設定が完了したら、 作成する.案内する 割り当て をクリックしてポリシーを割り当て、そこでポリシーを適用するグループを選択します。
第4部:Intune MDMとMAMの違い
Intune を比較する際に、 MDM と MAM, の両方が企業データを保護できますが、その仕組みは異なります。簡単に説明すると、MDM(Mobile Device Management/モバイルデバイス管理)は物理デバイスとそのシステム設定を制御します。一方、MAM(Mobile Application Management/モバイルアプリケーション管理)は、特定の業務用アプリ内の企業データの保護に重点を置きます。
| 特徴 | モバイルデバイス管理(MDM) | モバイルアプリケーション管理(MAM)は、 |
| 管理範囲 | OS 全体を管理する。 | 承認された業務用アプリのみを管理する。 |
| プライバシーとデータ保護 | 管理者はデバイスの位置情報を確認し、パスコードを強制し、インストールされているアプリを確認できる。 | 管理者が参照できるのは業務用アプリのデータのみで、個人用アプリのデータはプライバシーが保たれます。 |
| リモートワイプ | 完全な初期化(ファクトリーリセット) | 選択的ワイプ |
| 最適な利用シナリオ | 会社支給デバイス。 | 従業員所有の個人用スマートフォン。 |
第5部:Intune MDMの料金とライセンス
Microsoft の MDM である Intune の価格を検討する際、Microsoft は単体プランに加え、MS 365 や Enterprise Mobility + Security(EMS)とセットになったサブスクリプションも提供しています。
| スタンドアロンプラン | Intune プラン 1 | $8.00(年払い) |
| Intune プラン 2(アドオン) | $4.00(年払い) | |
| Intune スイート | $10.00(年払い) | |
| Microsoft 365 および EMS プラン | Microsoft 365 E3 | $39.00 ユーザー/月(年契約) |
| Microsoft 365 E5 | $60.00 ユーザー/月(年契約) | |
| Microsoft 365 E7 | $99.00 ユーザー/月(年契約) | |
| Enterprise Mobility + Security E3 | $12.00(ユーザー/月、年払い) | |
| Enterprise Mobility + Security E5 | $18.00(ユーザー/月、年払い) |
ノート:
Intune プラン 2 は Intune プラン 1 へのアドオンとして提供されます。Microsoft 365 および EMS プランには Intune の機能が含まれており、利用できる具体的な機能はサブスクリプションによって異なります。
第6部:Intune MDMの一般的な問題とトラブルシューティング
1. デバイスが Intune 管理センターに表示されない
デバイスが管理センターに表示されない場合、MDM 登録に失敗している可能性があります。Microsoft Entra ID で MDM が None に設定されていると、デバイスは Entra ID に参加しても、Intune への管理委任が行われません。
対処方法: へ移動 Microsoft Entra ID、 クリック Microsoft Azure で、を選択 マイクロソフト. 。MDM ユーザースコープを有効にし、 Intune MDM 権限 がテナントで有効に設定されていることを確認してください。
2. iOS デバイスが登録に失敗する
iOS デバイスが管理センターに登録できない場合は、プラットフォーム登録の制限が原因の可能性があります。テナントでデフォルトで iOS デバイスをブロックしていると、プロファイルのダウンロードが失敗し、「無効なプロファイル」エラーになります。
対処方法: 次の順に移動します: デバイス、 クリック デバイスの登録をクリックして、 登録の制限。 下 デバイスタイプの制限、 選択する すべてのユーザー、 選択する プロパティをクリックして、 編集. iOS が 許可する.
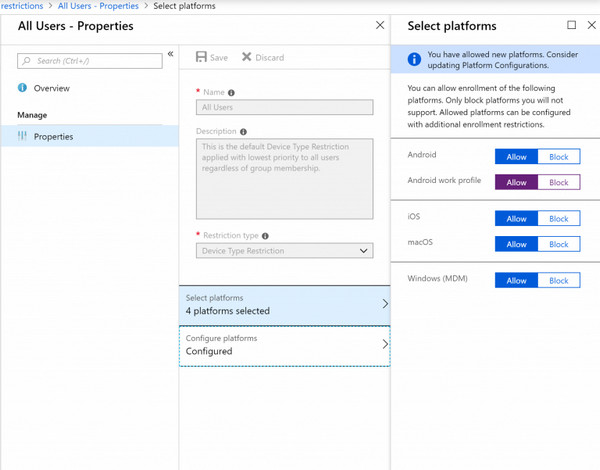
に設定されていることを確認します。
「MDM サーバー URL が見つかりません」エラーは、デバイスが Microsoft Intune に登録しようとした際に、組織の MDM サービスに接続できない場合に発生することがあります。
対処方法: Apple デバイスの場合、Intune に構成されている Apple MDM プッシュ証明書が有効かどうか確認します。証明書が期限切れの場合は、更新または再発行してください。デバイスが Intune および Apple のエンドポイントにアクセスできることを確認し、ファイアウォールやプロキシが接続をブロックしていないかチェックします。
で Microsoft Entra ID > モビリティ(MDM と MAM) > Microsoft Intune, に移動し、 Microsoft Intune を確認して、対象ユーザーが含まれていることを確認します。
おまけ:iPhone から MDM プロファイルを削除する方法
既存の MDM プロファイルを iPhone から削除する必要がある場合は、, imyPass iPassGo Intune MDM サーバー URL エラーは、デバイスが Intune への登録を試みた際に、組織の MDM サービスを見つけられないときに表示されます。iPhone から既存の MDM プロファイルを削除する必要がある場合、.
imyPass iPassGo をダウンロードしてインストールし、セットアップ後にコンピューター上で起動します。
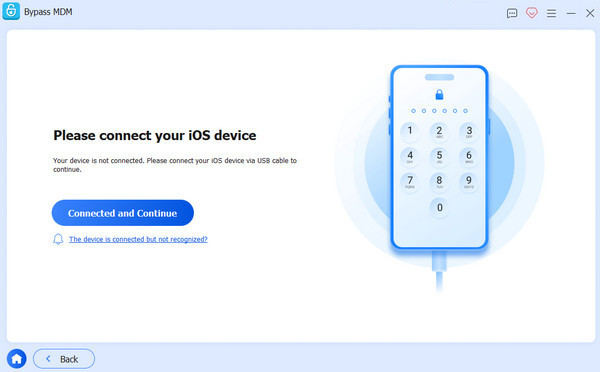
を選択してください MDM をバイパス をダウンロードし、インストールしてセットアップ後にコンピューター上で起動します。
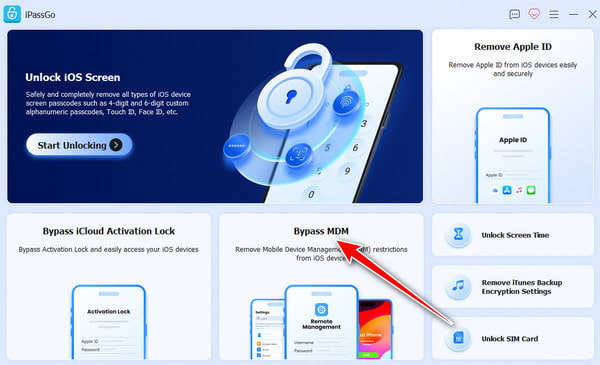
接続を確立したらクリックして 始める Intune MDM の削除を開始します。
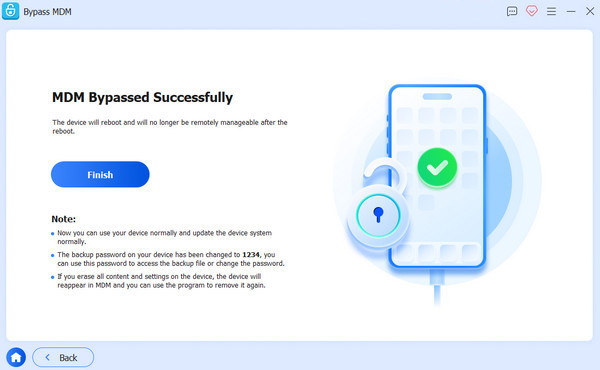
MDM プロファイルの削除に成功すると、デバイスは自動的に再起動します。
ノート:
このソフトウェアを使用すると、 Jamf MDM を削除する プロファイル。ただし、これは自分が所有している、または管理する権限が与えられているデバイスにのみ使用してください。組織の同意なしに MDM プロファイルを削除すると、勤務先のポリシーや現地法令に違反する可能性があります。
結論
を検討している場合、 Microsoft 365 Intune と MDM サポート, 、MS Intune は有力な選択肢です。単一のコンソールで統合されたセキュリティとデバイス管理を実現し、管理作業の負荷を減らしながら生産性を向上させます。一方で、まだ MDM プロファイルに登録されたままの iOS デバイスがある場合は、, imyPass iPassGo がその削除を手助けしてくれます。このツールは、管理者の認証情報がなくても MDM 制限をバイパスできます。
サミュエルはパスワードセキュリティとデジタルプライバシーを専門としています。以前は中小企業向けのサイバーセキュリティコンサルタントとして、デジタル資産の保護に携わっていました。サイバーセキュリティと倫理的ハッキングの認定資格を持ち、複雑なセキュリティ関連のトピックを、わかりやすく実践しやすいアドバイスへと噛み砕いて伝えています。また、ユーザーが自信を持ってアカウントを守れるように、パスワードに関するコツを共有することも楽しんでいます。
ホットなソリューション
-
iOSのロックを解除する
-
iOSのヒント
-
Androidのロックを解除
-
パスワードのヒント


