


 Megoldás
 Támogatóközpont
 Rólunk
 Kapcsolatba lépni
Microsoft Intune MDM értékelés: eszközök egyszerű kezelése és védelme
 Samuel Spenser Közzétéve: 2026. szeptember 09.Az iOS feloldása3 perces olvasás
Számos eszköz kezelése és védelme kihívást jelent, különösen akkor, amikor az alkalmazottak távolról dolgoznak, vagy saját eszközeiket használják munkára. Szerencsére a, Microsoft Intune MDM központi, egységes eszközkezelést biztosít az adminisztrátorok számára. Ez az értékelés áttekinti a Microsoft Intune funkcióit, a beiratkozást, a menedzsmentet, az árképzést és a gyakori hibák megoldásait, hogy eldönthesse, megfelel‑e vállalkozásának.
Ebben a cikkben:
- 1. rész: Amit az Intune MDM-ről tudni kell
- 2. rész: Az Intune MDM engedélyezése
- 3. rész: Eszközök kezelése Intune MDM-mel
- 4. rész: Intune MDM vs. MAM
- 5. rész: Intune MDM árképzés és licencelés
- 6. rész: Gyakori Intune MDM problémák hibaelhárítása
- Bónusz: hogyan lehet eltávolítani egy MDM-profilt iPhone-ról
1. rész: Amit az Intune MDM-ről tudni kell
Mi az az Intune MDM?
A Microsoft Intune egy végpontkezelési szolgáltatás eszközök és alkalmazások védelmére és kezelésére. Microsoft Intune MDM megoldásként képes eszközöket regisztrálni, módosítani, védeni és frissíteni, valamint alkalmazásokat telepíteni és védeni. A legfontosabb, hogy lehetővé teszi az adminisztrátor számára annak szabályozását, hogy ki és mi férhet hozzá a szervezeti erőforrásokhoz.
Miért érdemes az Intune MDM-et használni?
A szervezetek az Intune-t használják az eszközadminisztráció automatizálására és a vállalati tulajdonú, illetve személyes eszközök biztonságának megerősítésére. Az egyes eszközök manuális konfigurálása helyett az adminok egyszer hozzák létre a házirendeket, majd felhasználói vagy eszközcsoportokra alkalmazzák azokat. Mindez a webalapú Microsoft Intune felügyeleti központban történik.
2. rész: Az Intune MDM engedélyezése
Az MDM Intune engedélyezéséhez az adminisztrátoroknak konfigurálniuk kell az Intune-t, és össze kell kapcsolniuk a Microsoft Entra ID-vel. Ez a konfiguráció beiratkoztatja az eszközöket, automatikusan alkalmazza a biztonsági házirendeket, és lehetővé teszi a felhasználók számára a vállalati erőforrások elérését.
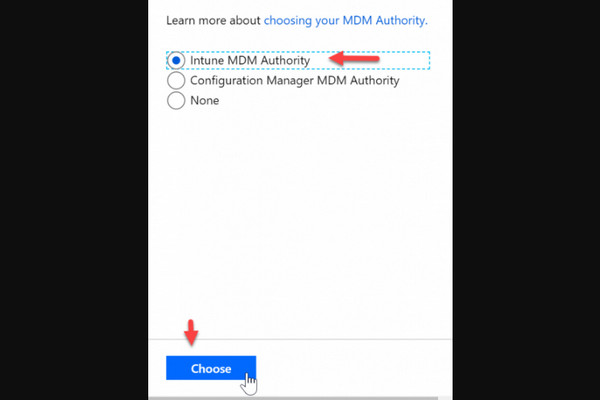
Jelentkezzen be a Microsoft Intune felügyeleti központba, lépjen a(z) Tenant administration > MDM Authority, menüpontra, állítsa be az MDM authority értékét Microsoft Intune, értékre, majd erősítse meg.
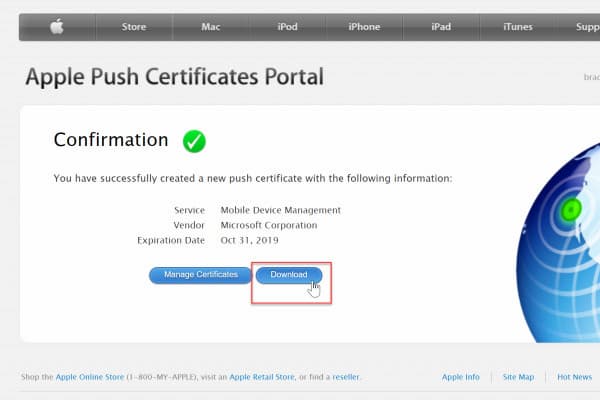
Menj Device enrollment, kattintson Apple enrollment, és válassza ki Apple MDM Push certificate. Jelentkezzen be az Apple Push Certificates Portal felületére az Apple ID azonosítójával, majd töltse fel a CSR-fájlt. Ezután kattintson a(z) Create your MDM push certificate.
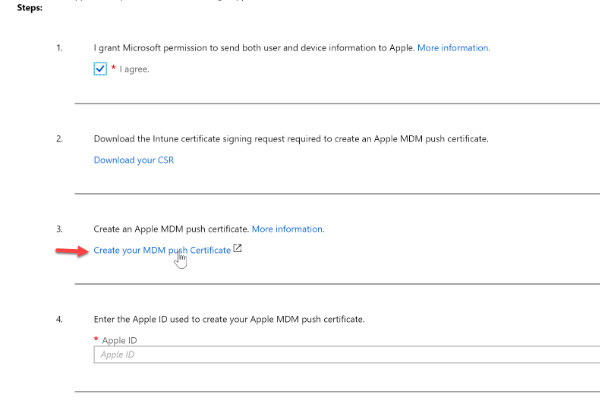
gombra. Jelentkezzen be Apple ID hitelesítő adataival, majd kattintson a(z) Create a Certificate. Töltse fel a letöltött CSR-fájlt, erősítse meg a beküldést, és töltse le a tanúsítványt.
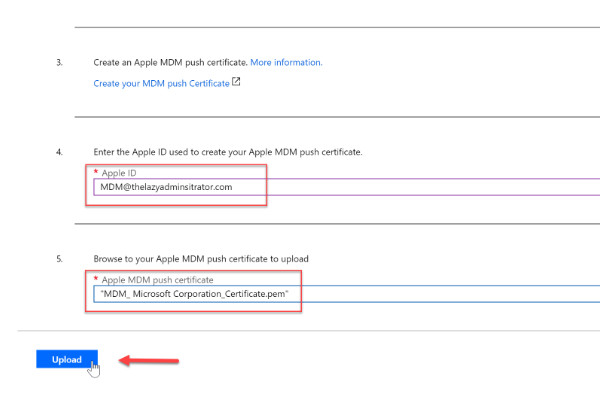
Térjen vissza az Intune portálra, adja meg Apple ID hitelesítő adatait, és töltse fel a letöltött tanúsítványt. A feltöltés után megtekintheti a tanúsítvánnyal kapcsolatos részleteket, beleértve a lejárati dátumot is.
3. rész: Eszközök kezelése Intune MDM-mel
1. Eszközök regisztrálása az Intune MDM-be
Az eszközök regisztrálásához a felhasználóknak hozzá kell adniuk munkahelyi fiókjukat saját eszközeikhez, vagy csatlakoztatniuk kell a vállalati tulajdonú eszközöket. Az Intune MDM útmutatót alább találja az eszközök regisztrálásához:
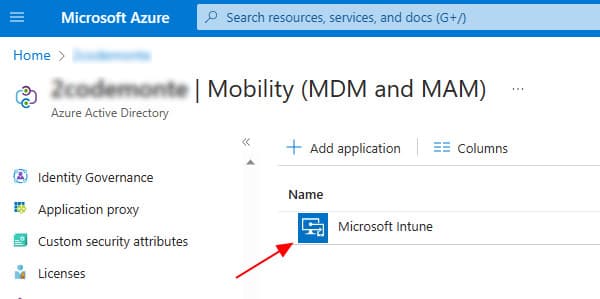
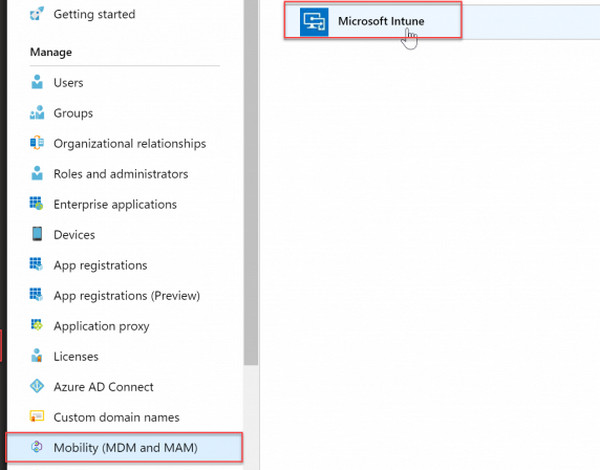
A Microsoft Entra felügyeleti központban lépjen a(z) Mobility (MDM and MAM) és válassza ki Microsoft Intune.
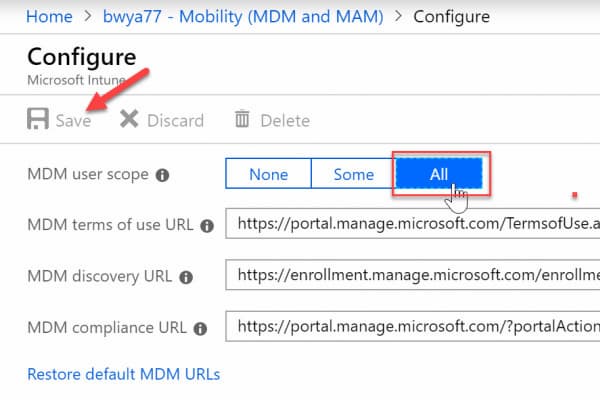
Módosítsa az MDM user scope beállítást, és adja meg, mely eszközöket kezelje az Intune. Válassza a(z) Egyes lehetőséget, hogy megadja, mely csoportok regisztrálhatják eszközeiket, vagy a(z) Összes opciót, hogy minden felhasználót engedélyezzen.
2. Intune MDM iOS-hez
A szervezetek egy központi, felhőalapú felügyeleti központban iratkoztathatják be az iOS-eszközöket. A folyamat egyszerű a végfelhasználók számára, és csak az Intune Company Portal alkalmazást igényli.
Letöltés Intune Company Portal és jelentkezzen be a fiókjába. Ezután az alkalmazás ellenőrzi a beiratkozási követelményeket, és elindítja az iOS beiratkozási beállítást.
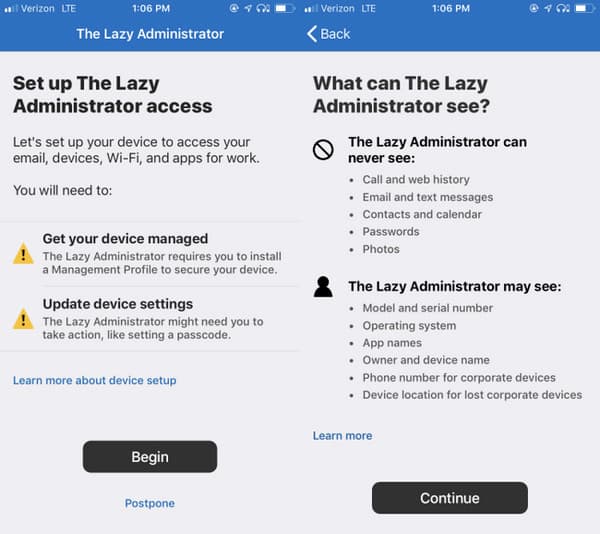
Az alkalmazás ezután megmutatja, hogy a szervezet mit láthat és mit nem láthat a készüléken a beiratkozás után. Kövesse az utasításokat az eszköz beiratkoztatásához. Ezt követően telepíti az iOS MDM-profilt profilt az eszközre.
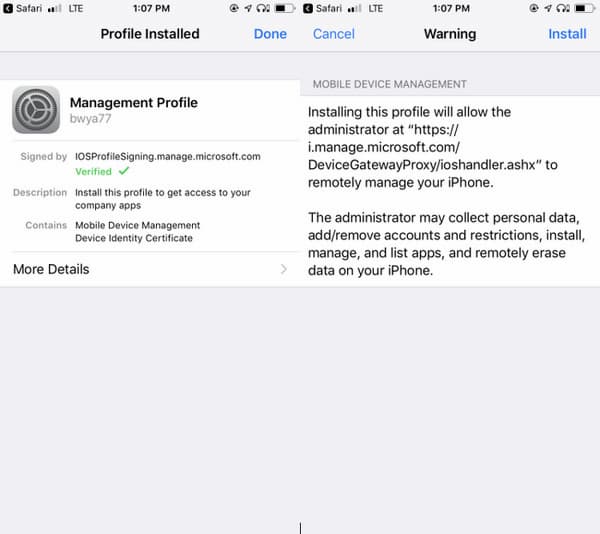
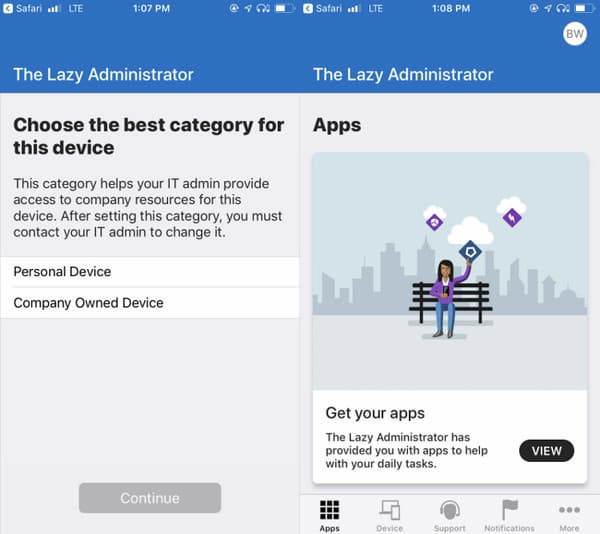
Válasszon kategóriát: Személyes eszköz vagy Vállalati tulajdonú eszköz. Közvetlenül ezután az alkalmazás megjeleníti azokat a munkahelyi alkalmazásokat, amelyeket mostantól elérhet.
3. Intune MDM-beállítások
A Microsoft Intune képes olyan konfigurációs profilokat létrehozni, amelyek beállításokat alkalmaznak az eszközök kezeléséhez. A rendszergazdák létrehozhatnak házirendeket, és kijelölt felhasználókhoz vagy csoportokhoz telepíthetik azokat.
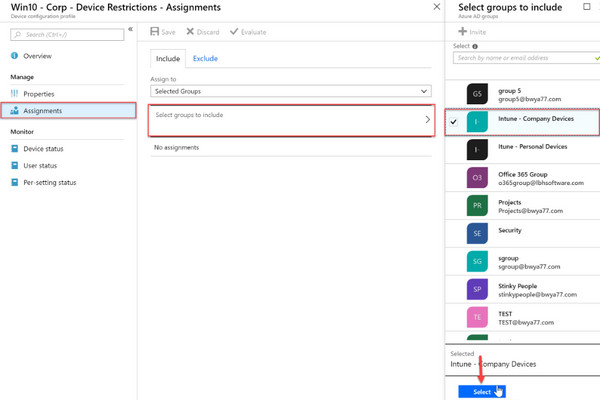
Irány EszközkONFIGURÁCIÓ, válassza ki Profilok, és kattintson + Profil létrehozása. Adja meg a szükséges információkat, és konfigurálja a beállításokat az adott házirendjének megfelelően.
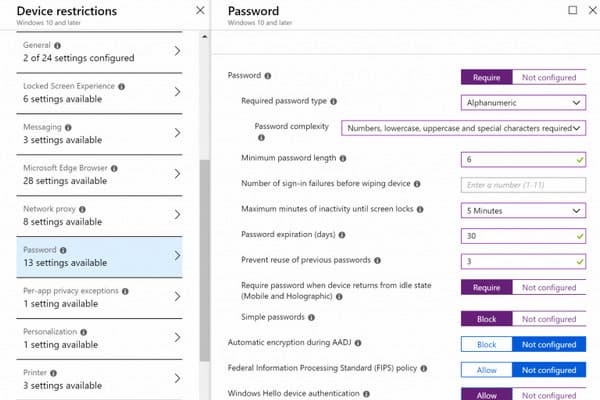
Miután az összes beállítást elvégezte, kattintson az Teremt. Navigáljon ide Hozzárendelések elemre a házirend hozzárendeléséhez, majd ott válasszon ki egy csoportot, amelyre a házirendet alkalmazni kívánja.
4. rész: Intune MDM vs. MAM
Amikor az Intune MDM kontra MAM, megoldásait hasonlítjuk össze, mindkettő képes a vállalati adatok védelmére, de eltérő módon működnek. Röviden: az MDM (Mobile Device Management – mobil eszközkezelés) a fizikai eszközt és a rendszerbeállításokat felügyeli. A MAM (Mobile Application Management – mobilalkalmazás-kezelés) ezzel szemben a vállalati adatok védelmére összpontosít a meghatározott munkaalkalmazásokon belül.
| Jellemzők | Mobile Device Management (MDM) | A Mobile Application Management (MAM) |
| Felügyeleti kör | Az egész operációs rendszert kezeli. | Csak a jóváhagyott munkaalkalmazásokat kezeli. |
| Adatvédelem és adatbiztonság | A rendszergazdák láthatják az eszköz helyét, jelszót kényszeríthetnek ki, és megtekinthetik a telepített alkalmazásokat. | Az adminisztrátorok csak a munkahelyi alkalmazások adatait látják; a személyes alkalmazások adatai privátak maradnak. |
| Távoli törlés | Teljes gyári visszaállítás | Szelektív törlés |
| Ideális felhasználási esetek | Vállalat által kiadott eszközök. | Munkavállalók saját tulajdonú telefonjai. |
5. rész: Intune MDM árképzés és licencelés
A Microsoft MDM Intune árazásának értékelésekor a Microsoft önálló csomagokat és a Microsoft 365-tel, valamint az Enterprise Mobility + Security (EMS) megoldással együtt kínált előfizetéseket biztosít.
| Önálló csomagok | Intune Plan 1 | $8,00, éves elszámolásban |
| Intune Plan 2 (kiegészítő) | $4,00, éves elszámolásban | |
| Intune Suite | $10,00, éves elszámolásban | |
| Microsoft 365 és EMS csomagok | Microsoft 365 E3 | $39.00 felhasználó/hó, éves fizetéssel |
| Microsoft 365 E5 | $60.00 felhasználó/hó, éves fizetéssel | |
| Microsoft 365 E7 | $99.00 felhasználó/hó, éves fizetéssel | |
| Enterprise Mobility + Security E3 | $12,00 felhasználó/hó, éves elszámolásban | |
| Enterprise Mobility + Security E5 | $18,00 felhasználó/hó, éves elszámolásban |
Jegyzet:
Az Intune Plan 2 kiegészítőként érhető el az Intune Plan 1 csomaghoz. A Microsoft 365 és EMS csomagok Intune-funkcionalitást tartalmaznak, a pontos funkciók a licenctől függnek.
6. rész: Gyakori Intune MDM problémák hibaelhárítása
1. Az eszközök nem jelennek meg az Intune Felügyeleti központban
Ha az eszközök nem jelennek meg a felügyeleti központban, annak oka sikertelen MDM-beiratkozás lehet. A Microsoft Entra ID-ben, ha az MDM értéke None, az eszközök ugyan csatlakoznak az Entra ID-hez, de nem adják át a felügyeletet az Intune-nak.
Megoldás: Ugrás ide Microsoft Entra ID, kattintson Mobility (MDM and MAM), és válassza ki Microsoft Intune. Engedélyezze az MDM felhasználói hatókört, és ellenőrizze, hogy az Intune MDM Authority aktívan be legyen állítva a bérlőjében.
2. iOS-eszközök nem tudnak regisztrálni
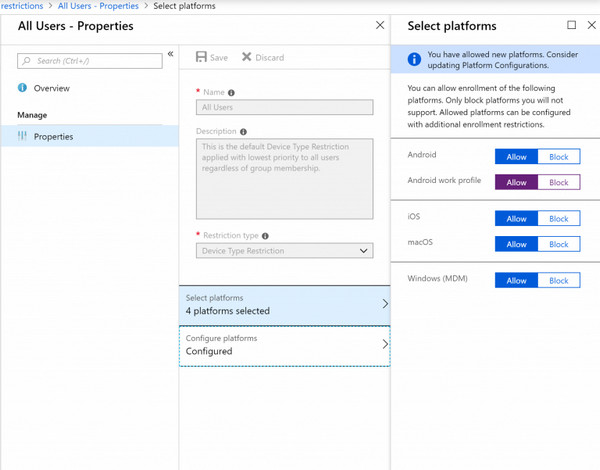
Ha az iOS-eszközök nem iratkoznak be a felügyeleti központba, annak oka a platform-beiratkozási korlátozás. Ha a bérlő (tenant) alapértelmezetten blokkolja az iOS-eszközöket, a profilletöltés Invalid Profile hibával hiúsul meg.
Megoldás: Lépjen a következőre: Eszközök, kattintson Eszközök regisztrálása, és kattintson Regisztrációs korlátozások. Alatt Eszköztípus-korlátozások, válassza ki Minden felhasználó, válassza ki Tulajdonságok, és kattintson Szerkesztés. Győződjön meg róla, hogy az iOS beállítása Lehetővé teszi.
3. MDM-kiszolgáló URL nem található
Az MDM szerver URL Not Found hiba akkor fordulhat elő, amikor egy eszköz megpróbál beiratkozni a Microsoft Intune-ba, de nem tud csatlakozni a szervezet MDM-szolgáltatásához.
Megoldás: Apple-eszközök esetén ellenőrizze, hogy az Intune-ban beállított Apple MDM Push tanúsítvány még érvényes-e. Ha a tanúsítvány lejárt, újítsa meg vagy cserélje le. Győződjön meg arról, hogy az eszköz eléri az Intune és az Apple végpontjait, és ellenőrizze, hogy tűzfal vagy proxy nem blokkolja-e a kapcsolatot.
Ban ben Microsoft Entra ID > Mobility (MDM and MAM) > Microsoft Intune, menüpontra, ellenőrizze a(z) MDM user scope beállításait, és győződjön meg arról, hogy az érintett felhasználó szerepel benne.
Bónusz: hogyan lehet eltávolítani egy MDM-profilt iPhone-ról
Ha el kell távolítania egy meglévő MDM-profilt az iPhone készülékéről, imyPass iPassGo egy hatékony feloldó és jelszókezelő eszköz. Képes eltávolítani az MDM-et a Microsoft Intune, a Google Workspace, a Jamf és más felügyeleti rendszerek alól. Az MDM-profil eltávolítása után ismét hozzáférhet az eszköz funkcióihoz a rendszergazdai hitelesítő adatok nélkül.
Töltse le az imyPass iPassGo programot, telepítse, majd a beállítás után indítsa el a számítógépén.
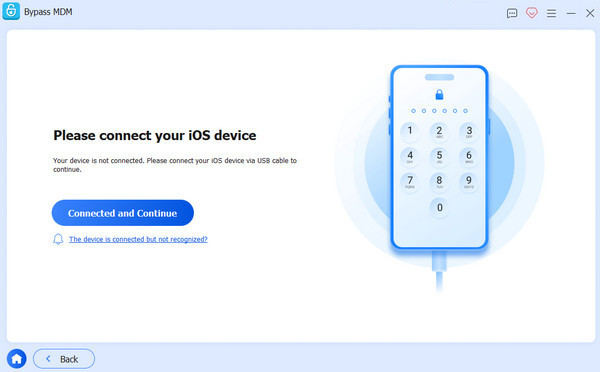
Válaszd a MDM megkerülése eszközt, majd csatlakoztassa az iPhone-t a számítógéphez USB-kábellel.
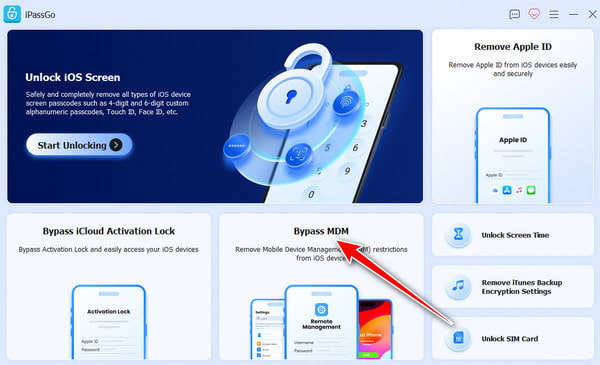
Miután létrejött a kapcsolat, kattintson Rajt az Intune MDM eltávolításának megkezdéséhez.
Az MDM-profil sikeres eltávolítása után a készülék automatikusan újraindul.
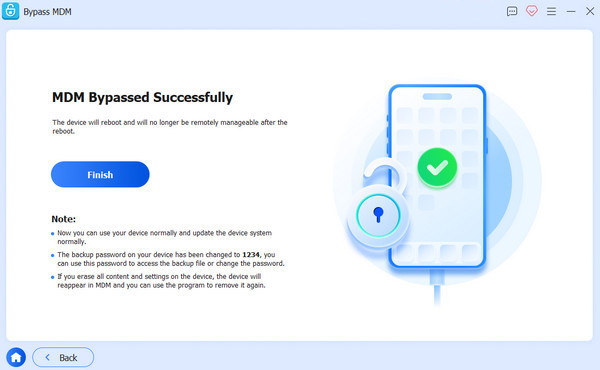
Jegyzet:
Ezt a szoftvert arra is használhatod, hogy el szeretné távolítani a Jamf MDM-et. profilt. De tartsa szem előtt, hogy ezt csak olyan eszközökön használja, amelyek az Ön tulajdonában vannak, vagy amelyeket jogosult kezelni. Egy MDM-profil szervezet hozzájárulása nélküli eltávolítása sértheti a munkáltató szabályzatait vagy a helyi jogszabályokat.
Következtetés
Ha éppen a Microsoft 365 Intune-t és az MDM-támogatást, esetén az MS Intune egy jól használható megoldás. Egységes biztonságot és eszközfelügyeletet nyújt egyetlen konzolban, csökkentve az adminisztrációs terheket és növelve a produktivitást. Ha pedig van egy iOS-eszköze, amely még mindig MDM-profilhoz van rendelve, az, imyPass iPassGo segíthet annak eltávolításában. Ez az eszköz képes megkerülni az MDM-korlátozásokat akkor is, ha nem rendelkezik az adminisztrátori hozzáférési adatokkal.
Samuel a jelszóbiztonságra és a digitális adatvédelemre specializálódott. Korábban kiberbiztonsági tanácsadóként dolgozott kisvállalkozásoknak, hogy megvédje digitális eszközeiket. Kiberbiztonsági és etikus hackelési minősítéseivel a bonyolult biztonsági témákat könnyen követhető tanácsokká alakítja. Emellett szívesen oszt meg jelszóval kapcsolatos tippeket is, hogy a felhasználók magabiztosabban védhessék fiókjaikat.
Forró megoldások
-
Az iOS feloldása
-
iOS tippek
-
Oldja fel az Androidot
-
Jelszó tippek


